
Метод не новый но до сих пор актуален для сетей со слабыми паролями
Используется в учебных целях и только для проверки своих сетей либо с разрешения владельца
ЧТО ПОНАДОБИТСЯ
Ноутбук или ПК с Wi Fi адаптером который поддерживает режим монитора
Linux желательно Kali Linux
Wifite для сбора хэшей
Hashcat для перебора пароля
УСТАНОВКА
В Kali Linux wifite обычно уже установлен
Если его нет можно установить вручную
git clone GitHub - derv82/wifite2: Rewrite of the popular wireless network auditor, "wifite" | End Way - Форум программирования и сливов различных скриптов
cd wifite2
sudo python3 wifite.py
ЗАПУСК
sudo wifite
ЧТО ПРОИСХОДИТ ДАЛЬШЕ
После запуска адаптер автоматически переключается в режим монитора
Отображается список доступных Wi Fi сетей с типом защиты и уровнем сигнала
Нажимаем Ctrl + C и выбираем нужную цель
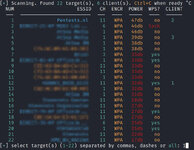
После выбора wifite автоматически начинает проверку сети
Сначала пробуется быстрый способ проверки WPA
Если уязвимости нет инструмент переходит к перехвату handshake
На этом этапе пароль не взламывается
Сохраняется только зашифрованный хэш подключения
РЕЗУЛЬТАТ:
либо мы получили пароль уже,либо переходим к варианту Б
В итоге мы получаем формат зашифрованого хэш пароля hc22000
Этот файл используется для офлайн проверки пароля через hashcat (брутфорсинг)
базовый словарь в Kali находится по пути
" /usr/share/wordlists/rockyou.txt.gz "
его нужно распаковать,а после этого начинать перебор Пароля
hashcat -m 22000 handshake.hc22000 /usr/share/wordlists/rockyou.txt
если пароль в словаре будет найден,тогда высветится
Recovered........: 1/1
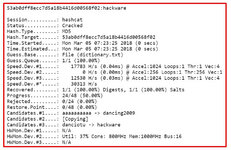
еще можно посмотреть с помощью команды
hashcat -m 22000 handshake.hc22000 /usr/share/wordlists/rockyou.txt --show
p.s
для ловли handshake нужно чтобы был хоть 1 клиент подключен к Wifi
Используется в учебных целях и только для проверки своих сетей либо с разрешения владельца
ЧТО ПОНАДОБИТСЯ
Ноутбук или ПК с Wi Fi адаптером который поддерживает режим монитора
Linux желательно Kali Linux
Wifite для сбора хэшей
Hashcat для перебора пароля
УСТАНОВКА
В Kali Linux wifite обычно уже установлен
Если его нет можно установить вручную
git clone GitHub - derv82/wifite2: Rewrite of the popular wireless network auditor, "wifite" | End Way - Форум программирования и сливов различных скриптов
cd wifite2
sudo python3 wifite.py
ЗАПУСК
sudo wifite
ЧТО ПРОИСХОДИТ ДАЛЬШЕ
После запуска адаптер автоматически переключается в режим монитора
Отображается список доступных Wi Fi сетей с типом защиты и уровнем сигнала
Нажимаем Ctrl + C и выбираем нужную цель
После выбора wifite автоматически начинает проверку сети
Сначала пробуется быстрый способ проверки WPA
Если уязвимости нет инструмент переходит к перехвату handshake
На этом этапе пароль не взламывается
Сохраняется только зашифрованный хэш подключения
РЕЗУЛЬТАТ:
либо мы получили пароль уже,либо переходим к варианту Б
В итоге мы получаем формат зашифрованого хэш пароля hc22000
Этот файл используется для офлайн проверки пароля через hashcat (брутфорсинг)
базовый словарь в Kali находится по пути
" /usr/share/wordlists/rockyou.txt.gz "
его нужно распаковать,а после этого начинать перебор Пароля
hashcat -m 22000 handshake.hc22000 /usr/share/wordlists/rockyou.txt
если пароль в словаре будет найден,тогда высветится
Recovered........: 1/1
еще можно посмотреть с помощью команды
hashcat -m 22000 handshake.hc22000 /usr/share/wordlists/rockyou.txt --show
p.s
для ловли handshake нужно чтобы был хоть 1 клиент подключен к Wifi

