

ANTI-FRAUD SYSTEMS: ПЛАТЕЖИ, ML И СЕРВЕРНЫЙ КОНВЕЙЕР | Часть 2
Ultimate Guide: Rule Engine, Feature Store, 3DS2, Chargeback Economy, ATO и Case Management
Приветствую, уважаемые форумчане!Ultimate Guide: Rule Engine, Feature Store, 3DS2, Chargeback Economy, ATO и Case Management
В первой части мы разобрали клиентский периметр: сеть, отпечатки, поведение, мобильную среду, графовые связи и цифровую историю. Во второй части фокус смещается туда, где обычно принимается финальное решение: серверный конвейер антифрода, платежный контур, ML-скоринг и операционная модель (manual review, метрики, фидбек-петля).
Ключевая идея: современные AF-системы выигрывают не "самой умной моделью", а скоростью принятия решений, качеством данных и процессом обновления правил и моделей.
- Терминология
- Глава 8. Decisioning Pipeline - Архитектура, latency, деградации.
- Глава 9. Rule Engine и Velocity - Правила, пороги, reason codes, rollout.
- Глава 10. ML-скоринг - Лейблы, фичи, калибровка, дрейф, leakage.
- Глава 11. Платежный контур - BIN, 3DS2, declines, retries, чарджбеки.
- Глава 12. ATO и защита аккаунтов - Риск сессии, step-up, recovery.
- Глава 13. Боты и скрейпинг - Edge, rate limit, поведенческие сигналы.
- Глава 14. Post-Fraud - Возвраты, доставка, representment.
- Глава 15. Manual Review и метрики - Case management, SLA, фидбек.
- Глава 16. Комплаенс и приватность - Retention, аудит, объяснимость.
- Инструментарий и Заключение
- Decisioning Pipeline - конвейер принятия решения: события -> признаки -> правила/ML -> step-up -> вердикт.
- Rule Engine - движок правил и политик (allow/challenge/review/deny).
- Velocity - счетчики частоты действий в разных окнах времени (1 минута, 10 минут, 24 часа).
- Reason Codes - коды причин, объясняющие решение (для поддержки и аналитики).
- Feature Store - хранилище признаков online/offline, чтобы скоринг был быстрым и воспроизводимым.
- Label - метка исхода (например, чарджбек, подтвержденный ATO).
- Leakage - утечка будущей информации в обучение модели, из-за чего модель "идеальна" на тестах и бесполезна в проде.
- BIN (IIN) - первые 6-8 цифр карты, дающие контекст эмитента и типа продукта.
- 3DS2 - протокол усиленной аутентификации и передачи контекста риска (frictionless/challenge).
- Chargeback - спор по платежу, основная "экономика потерь" в e-commerce.
- ATO - захват аккаунта (Account Takeover).
- Representment - процесс предоставления доказательств по спору (dispute/chargeback).
ГЛАВА 8. DECISIONING PIPELINE
Где именно рождается allow/challenge/review/deny, и почему миллисекунды важнее "еще одной проверки".
8.1. Базовая схема принятия решенияГде именно рождается allow/challenge/review/deny, и почему миллисекунды важнее "еще одной проверки".
Антифрод почти всегда состоит из online-слоя и async-слоя. Online должен уложиться в жесткий бюджет по времени, иначе бизнес теряет конверсию.
Код:
Client/App -> Edge (WAF, bot, rate limit)
          -> API
          -> Event Collector
          -> Feature Service (online) -> Rule Engine
                                  -> ML Scoring
          -> Decision Orchestrator -> Allow / Challenge / Review / Deny
Async:
  Graph updates
  Label ingestion (chargeback, dispute, delivery)
  Offline training and backtesting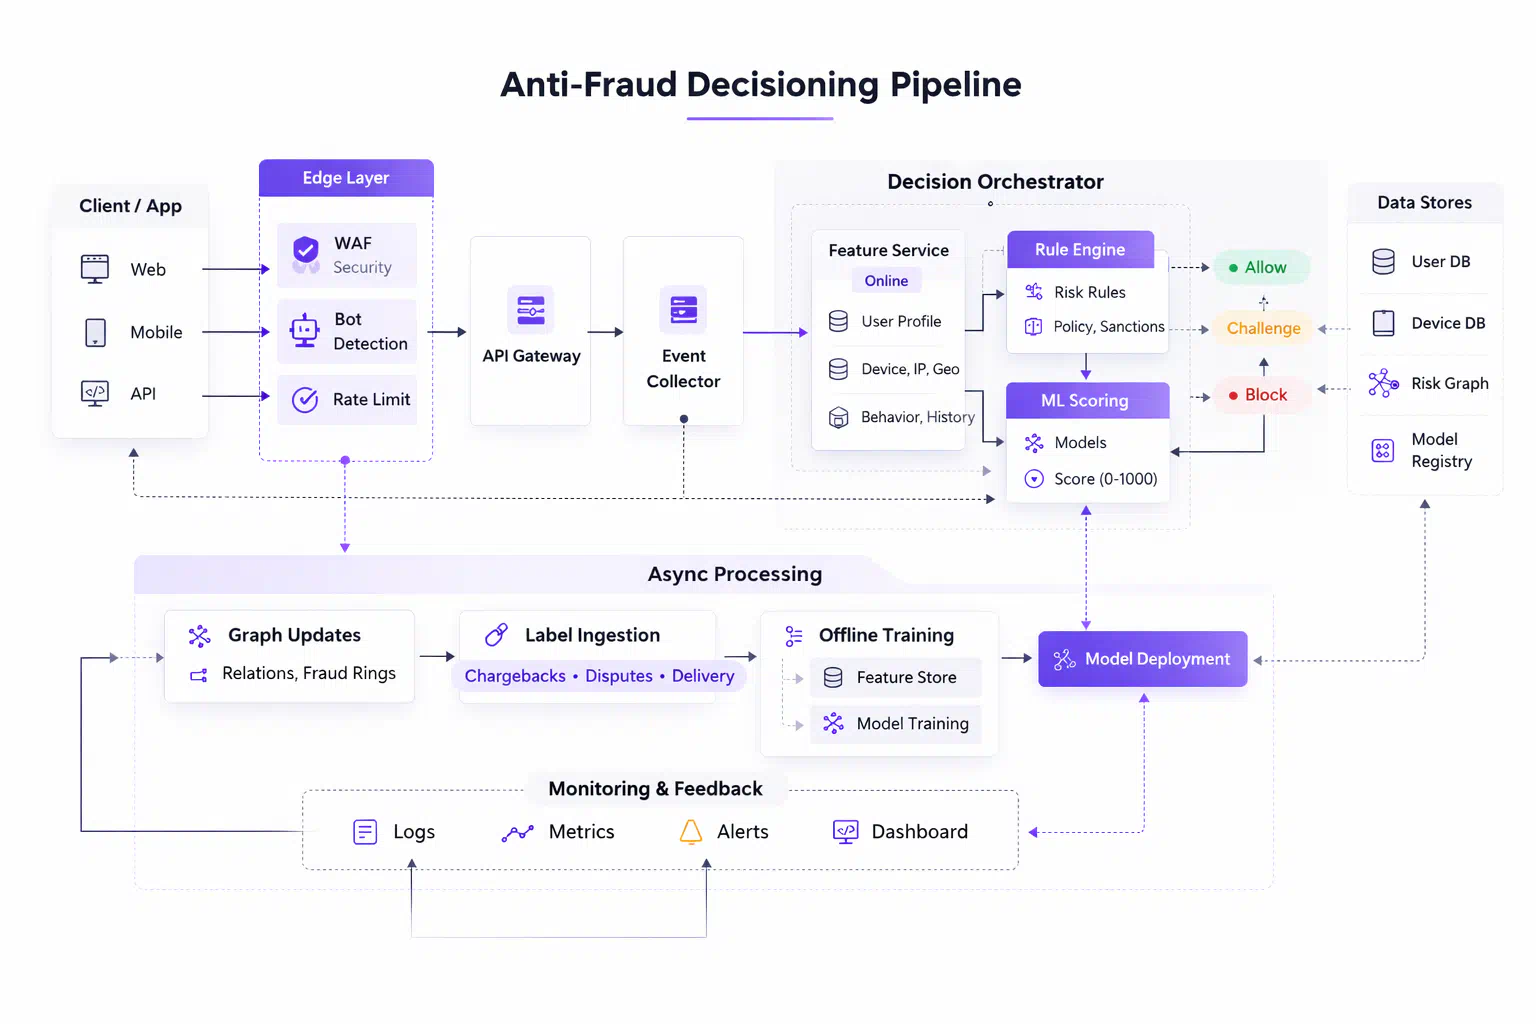
Каждая внешняя интеграция добавляет риск таймаутов: платежный провайдер, граф, фичи, KYC, антибот. Поэтому зрелые системы держат:
- Кеши для счетчиков и коротких окон.
- Деградации: если сервис фич умер, включается safe mode, а не падает весь checkout.
- Shadow mode: новые правила и модели сначала считают "в тени", без влияния на пользователя.
Повторы в платежах нормальны: ретраи клиента, плохая сеть, повтор от провайдера. Поэтому решения должны привязываться к idempotency key (order_id/payment_id), иначе появятся двойные списания и разные решения на один и тот же заказ.
Чтобы понять, почему антифрод нельзя превратить в "100 проверок", достаточно посмотреть на бюджет времени. Ниже псевдо-скрин того, как обычно мыслят latency в реальном checkout.
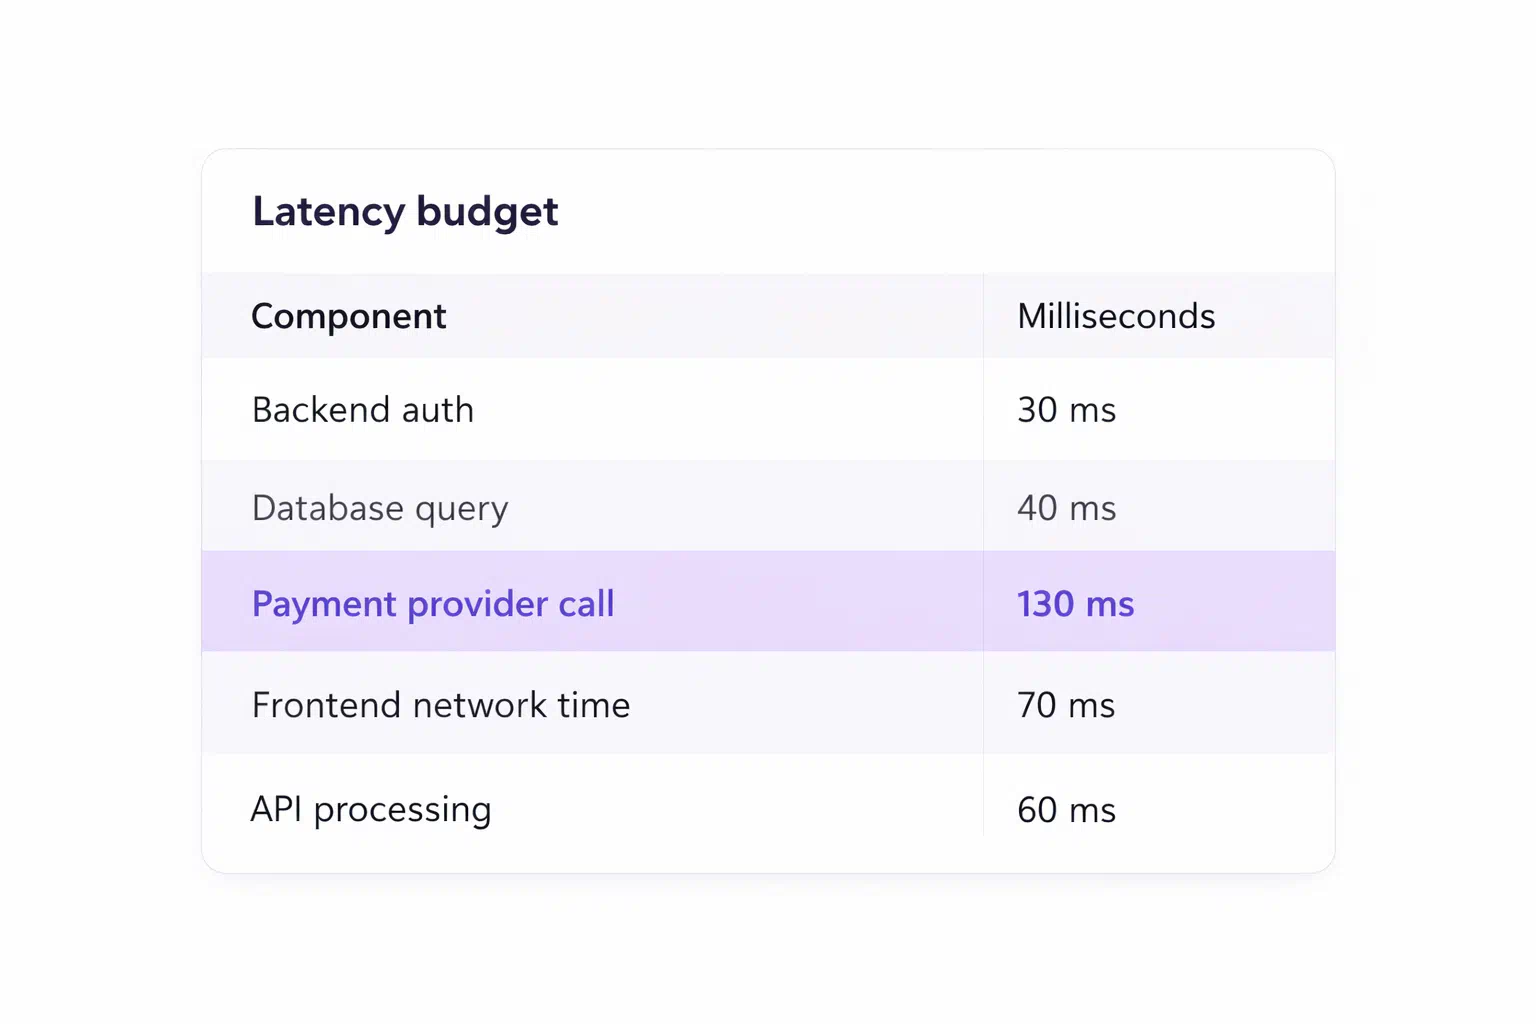 Деградации (safe mode): если часть сигналов недоступна (таймаут фич, падение графа), система не должна ломать оплату. Обычно переключаются на более консервативную политику: больше step-up или больше review в самых рискованных сегментах, но без стопа всего потока.
Код:
Latency budget (пример)
Frontend + network to API          120-250 ms
API gateway + auth                 5-15 ms
Feature fetch (cache)              1-5 ms
Velocity counters (Redis)          1-8 ms
Rule engine                        1-3 ms
ML scoring (in-process)            2-15 ms
Payment provider call              150-800 ms
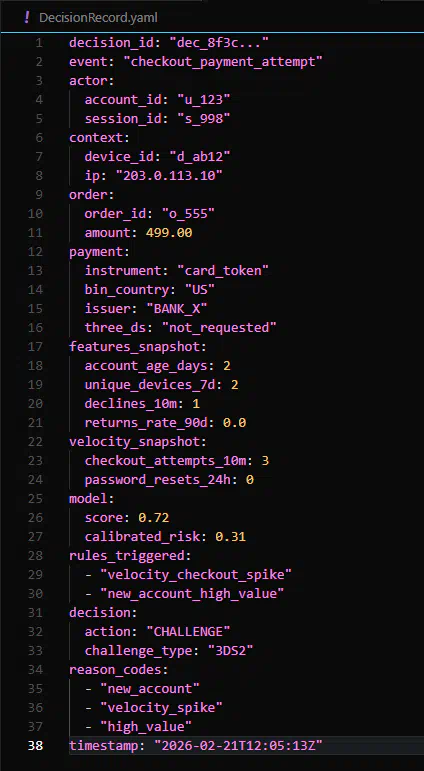
Итог: если антифрод добавит еще 200-300 ms, конверсия падает.В продовых системах важна не только блокировка, но и документирование. Decision record нужен для дебага, поддержки, обучения и споров с банком.
Код:
DecisionRecord (пример, упрощенно)
decision_id: "dec_8f3c..."
event: "checkout_payment_attempt"
actor:
  account_id: "u_123"
  session_id: "s_998"
context:
  device_id: "d_ab12"
  ip: "203.0.113.10"
order:
  order_id: "o_555"
  amount: 499.00
payment:
  instrument: "card_token"
  bin_country: "US"
  issuer: "BANK_X"
  three_ds: "not_requested"
features_snapshot:
  account_age_days: 2
  unique_devices_7d: 2
  declines_10m: 1
  returns_rate_90d: 0.0
velocity_snapshot:
  checkout_attempts_10m: 3
  password_resets_24h: 0
model:
  score: 0.72
  calibrated_risk: 0.31
rules_triggered:
  - "velocity_checkout_spike"
  - "new_account_high_value"
decision:
  action: "CHALLENGE"
  challenge_type: "3DS2"
reason_codes:
  - "new_account"
  - "velocity_spike"
  - "high_value"
timestamp: "2026-02-21T12:05:13Z"ГЛАВА 9. RULE ENGINE И VELOCITY
Правила это "железо" антифрода: быстрые, объяснимые, управляемые. ML без правил редко живет в проде долго.
9.1. Velocity: счетчики по ключам и окнамПравила это "железо" антифрода: быстрые, объяснимые, управляемые. ML без правил редко живет в проде долго.
Velocity считают не "по одному аккаунту", а по множеству ключей:
- Account: логины, recovery, смена пароля, смена адресов.
- Device: уникальные аккаунты на устройстве за 24 часа.
- Payment: попытки по платежному токену, частота declines.
- Delivery: уникальные аккаунты на адрес, частота возвратов по адресу.
- Network: всплеск действий по подсети, аномалии по гео.
9.2. Reason codes: почему это обязательный слой
Если у вердикта нет причины, система превращается в черный ящик. Reason codes нужны для:
- Поддержки: объяснить пользователю без раскрытия деталей.
- Аналитики: понять, что сломало конверсию.
- Фидбека: корректно размечать кейсы для обучения моделей.
Новая политика может за минуты уронить оплату. Поэтому зрелые команды работают так:
- Backtest на истории.
- Shadow mode.
- Canary rollout (проценты).
- Мониторинг метрик.
- Kill switch для мгновенного отката.
Velocity это не одна цифра. Это матрица "ключ x окно x событие". Пример псевдо-скрина счетчиков, которые обычно держат в кеше.
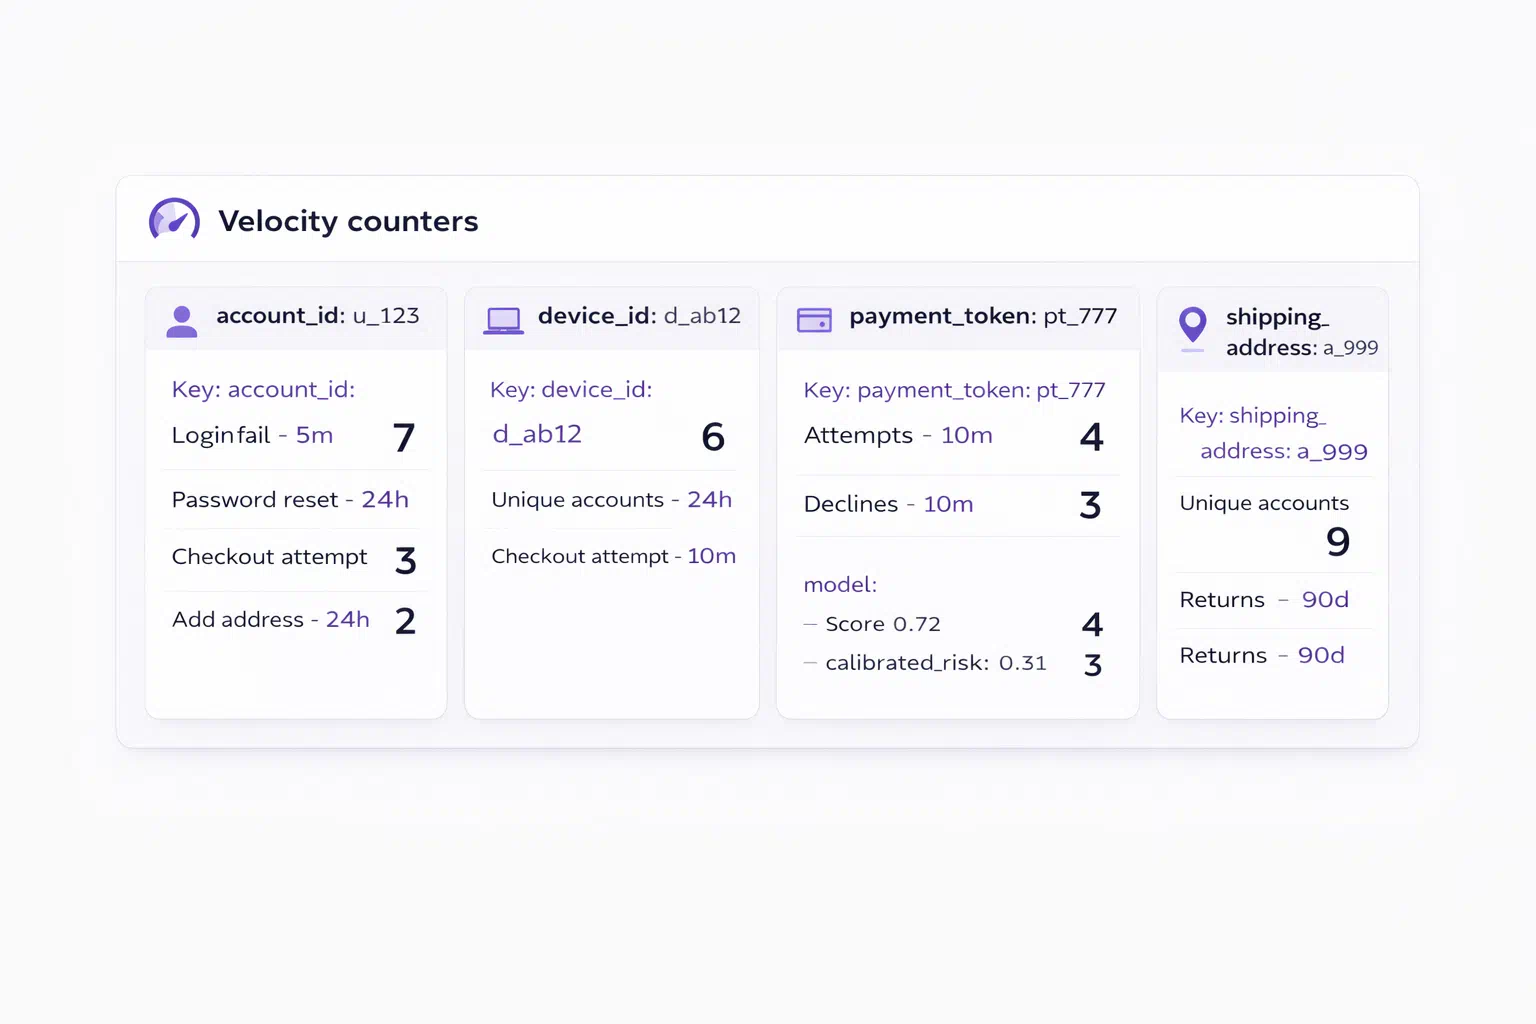 Смысл: даже если один счетчик выглядит "нормально", комбинация по ключам часто показывает аномалию. Именно поэтому антифрод не строится на одном параметре.
Код:
Velocity counters (пример)
Key: account_id=u_123
  login_fail_5m            7
  password_reset_24h       1
  checkout_attempt_10m     3
  add_address_24h          2
Key: device_id=d_ab12
  unique_accounts_24h      6
  checkout_attempt_10m     12
Key: payment_token=pt_777
  attempts_10m             4
  declines_10m             3
Key: shipping_address=a_999
  unique_accounts_7d       9
returns_90d 14Reason code это контракт между антифродом и поддержкой. Ниже пример того, как одна и та же причина выглядит "внутри" и "снаружи".
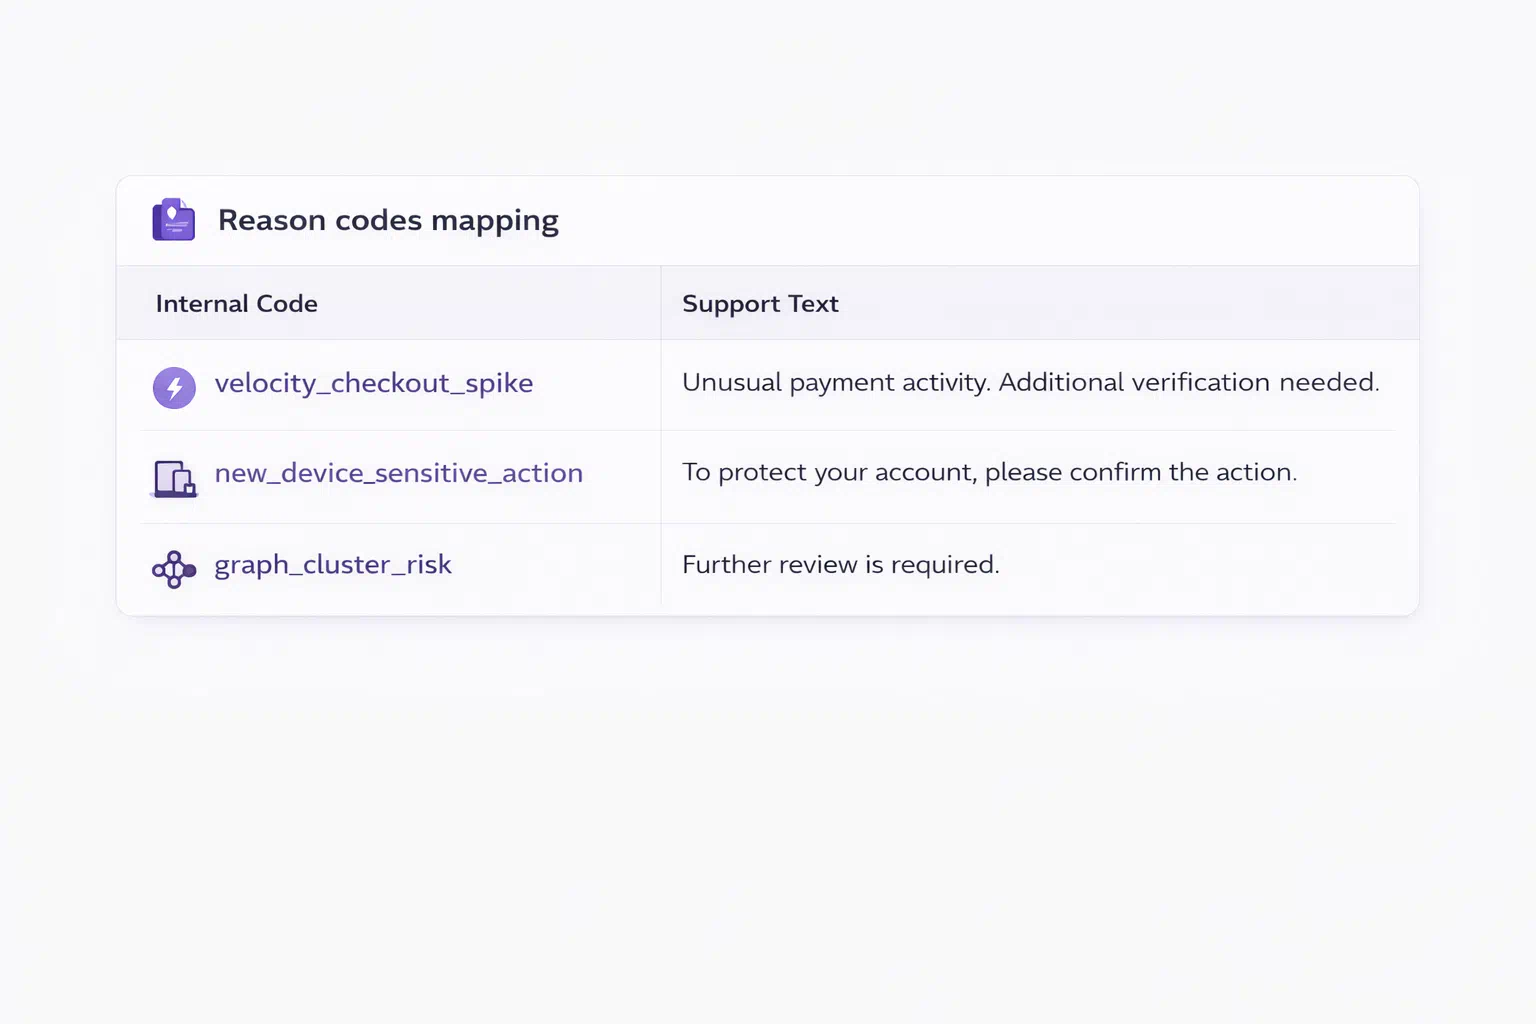 Важно: тексты для поддержки обычно не раскрывают точные триггеры, но остаются полезными и честными для легитного пользователя.
Код:
Reason codes (пример)
Внутренний код: "velocity_checkout_spike"
Смысл: "много попыток оплаты за короткое время"
Текст для поддержки: "Необычная активность при оплате. Требуется дополнительное подтверждение."
Внутренний код: "new_device_sensitive_action"
Смысл: "новое устройство на смене контактов"
Текст для поддержки: "Для защиты аккаунта подтвердите действие."
Внутренний код: "graph_cluster_risk"
Смысл: "связи с кластером с высоким процентом споров"
Текст для поддержки: "Требуется дополнительная проверка."ГЛАВА 10. ML-СКОРИНГ
ML не "решала", а инструмент для серой зоны. Он работает только при правильных лейблах, фичах и мониторинге.
10.1. Лейблы: что считать "плохим" и "хорошим"ML не "решала", а инструмент для серой зоны. Он работает только при правильных лейблах, фичах и мониторинге.
Самые сильные метки обычно приходят из платежей и пост-исходов:
- Fraud: чарджбек, подтвержденный спор, подтвержденный ATO, мошеннический возврат.
- Legit: успешная доставка без спора, стабильная история, подтвержденный step-up (например 3DS2).
10.2. Feature Store: почему без него все ломается
Без feature store появляется классический рассинхрон: offline фича считается иначе, чем online, и модель теряет смысл. Feature store фиксирует:
- какую фичу считаем
- в какой момент времени она доступна
- как она агрегируется
Сильные фичи редко "экзотические". Чаще всего это комбинации:
- Новизна: новый device, новый адрес, новый платежный инструмент у аккаунта.
- Скорость: всплески попыток, доля отказов, частота смены данных профиля.
- Контекст: сумма, категория товара, канал, регион, время суток.
- Граф-агрегаты: уникальные сущности вокруг узла (за 24 часа, 7 дней).
В проде score почти всегда превращают в пороги:
- низкий риск -> allow
- средний риск -> challenge
- выше -> review
- высокий риск -> deny
10.5. Leakage и drift: две причины, почему ML "умирает"
Leakage: когда в обучение попадает будущее (данные после доставки, после спора). На тесте модель идеальна, в проде бесполезна.
Drift: продукт, трафик и схемы меняются. Без мониторинга распределений фич и outcome метрик модель деградирует.
Антифрод не оптимизирует "точность". Он оптимизирует стоимость ошибок. Ниже псевдо-скрин того, как обычно выбирают пороги.
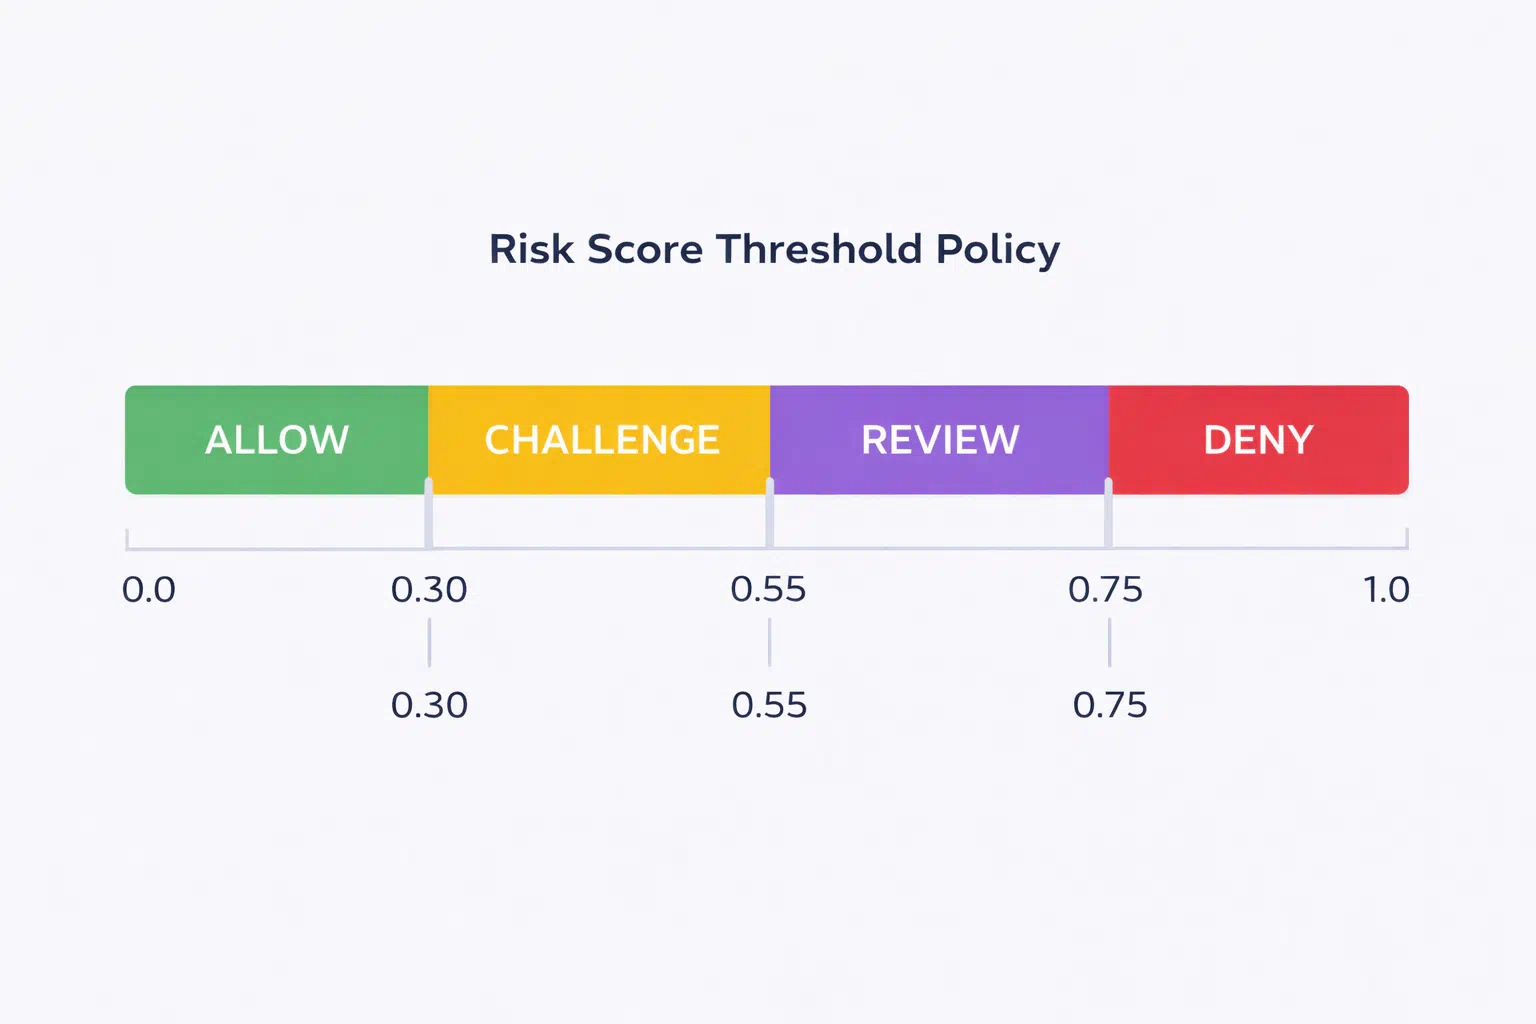 Отдельная реальность: пороги почти всегда разные по сегментам. Высокорисковые товары и регионы имеют более строгую политику, а для "низкого риска" step-up включают реже, чтобы не резать оплату.
Код:
Политика по score (пример)
score < 0.30   -> ALLOW
0.30-0.55      -> CHALLENGE (например, 3DS2 или подтверждение действия)
0.55-0.75      -> REVIEW (ручная проверка)
score >= 0.75  -> DENY
Почему так:
- ALLOW максимизирует конверсию
- CHALLENGE дешевле, чем REVIEW, но бьет по UX
- REVIEW дорогой (операторы), но спасает серую зону
- DENY нужен для явных случаев, где цена пропуска выше цены отказаБез мониторинга модель превращается в лотерею. В реальности смотрят не только outcome, но и поведение входных данных.
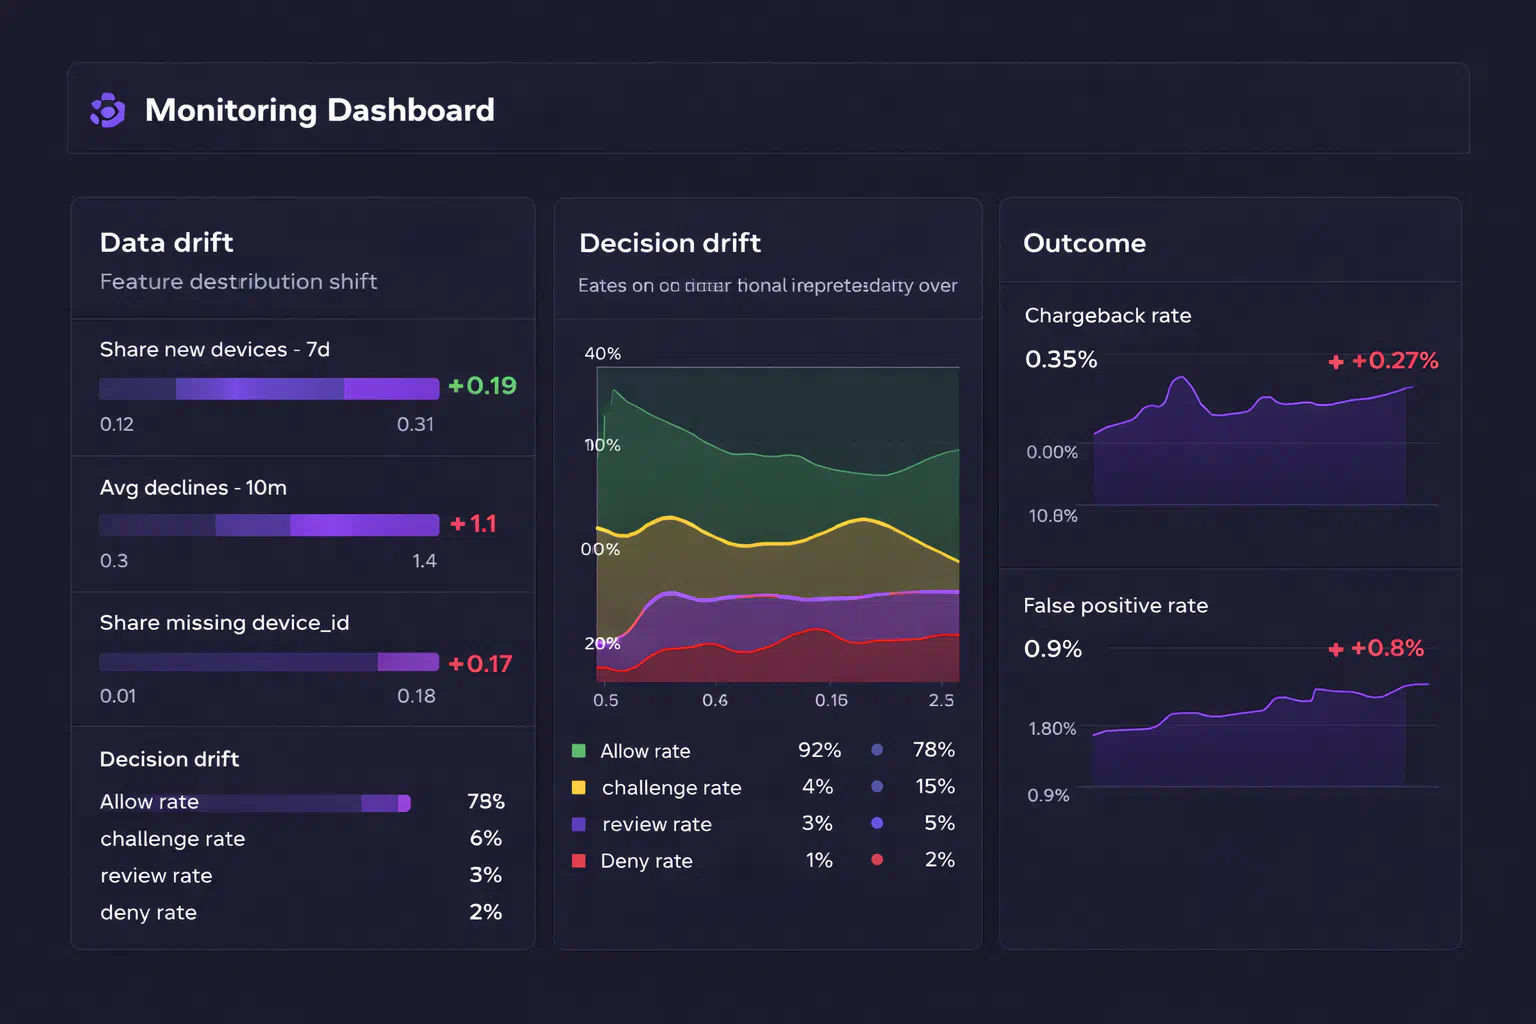
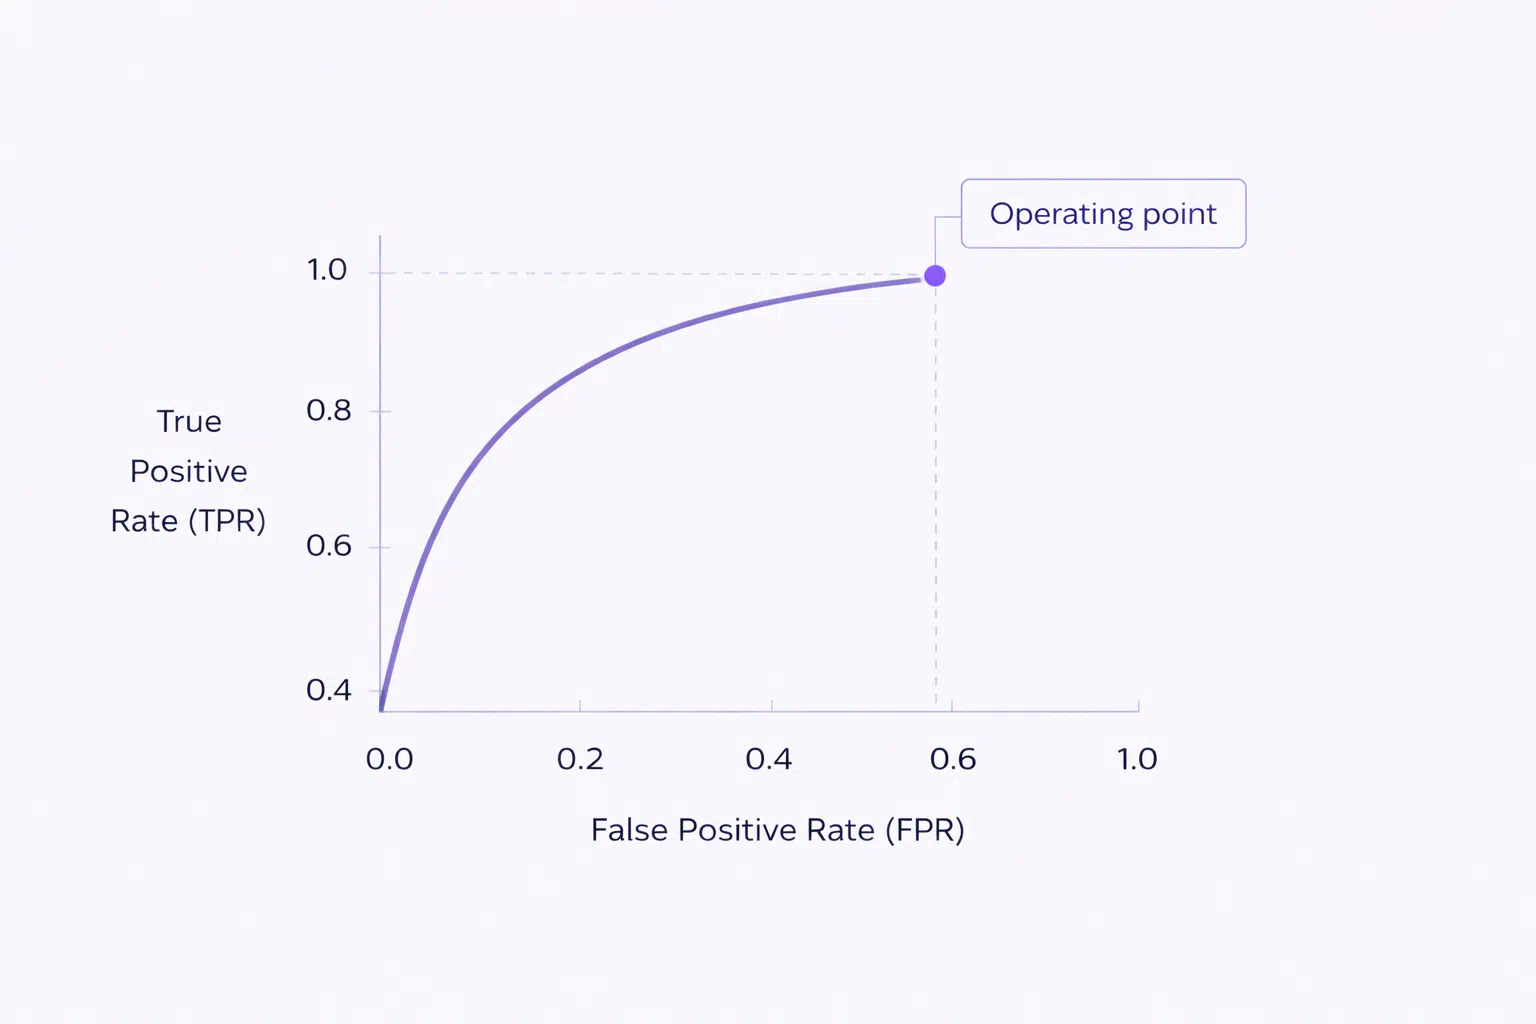 Если drift начался, важна реакция: откат порогов, отключение новой модели, перевод части сегмента в safe policy, проверка data pipeline. И только потом переобучение.
Код:
ML monitoring (пример)
Data drift:
  share_new_devices_7d:     0.12 -> 0.31 (скачок)
  avg_declines_10m:         0.3  -> 1.4  (скачок)
  share_missing_device_id:  0.01 -> 0.18 (сломался сбор данных?)
Decision drift:
  allow_rate:     92% -> 78%
  challenge_rate: 4%  -> 15%
  review_rate:    3%  -> 5%
  deny_rate:      1%  -> 2%
Outcome:
  chargeback_rate: 0.35% -> 0.62%
false_positive_rate (по апелляциям): 0.9% -> 1.7%ГЛАВА 11. ПЛАТЕЖНЫЙ КОНТУР
Самая дорогая часть антифрода. Здесь важно понимать и контекст платежного инструмента, и протоколы усиления, и экономику споров.
11.1. BIN (IIN): что реально дает первые цифрыСамая дорогая часть антифрода. Здесь важно понимать и контекст платежного инструмента, и протоколы усиления, и экономику споров.
BIN дает контекст: страна выпуска, тип продукта (debit/credit/prepaid), иногда сегмент. Это влияет на базовый риск и на то, какие политики разумны для разных сегментов.
11.2. 3DS2: frictionless vs challenge
3DS2 это механизм risk-based аутентификации. Он позволяет:
- собирать и передавать контекст транзакции
- в низком риске проходить frictionless
- в пограничных случаях включать challenge
11.3. Declines и retries: почему повторы это отдельная политика
Отказы бывают разными (hard vs soft). Если не логировать причины отказов, система начинает путать нормальные сетевые ретраи и рискованные паттерны, что либо режет конверсию, либо увеличивает потери.
11.4. Chargeback economy: почему спор это главный сигнал
Чарджбек дорогой: товар, комиссия, штрафы, рейтинг мерчанта. Он же дает одну из самых сильных меток для ML. Минус: задержка. Поэтому зрелые системы строят фидбек-петлю: онлайн решения -> пост-исходы -> обновление правил и модели.
Ниже псевдо-схема того, что происходит вокруг 3DS2. Это помогает понять, почему 3DS2 это не "капча", а управляемый step-up.
Почему это важно для антифрода: 3DS2 часто используют как "мягкий барьер" в серой зоне, чтобы не делать deny и не тащить все в manual review.
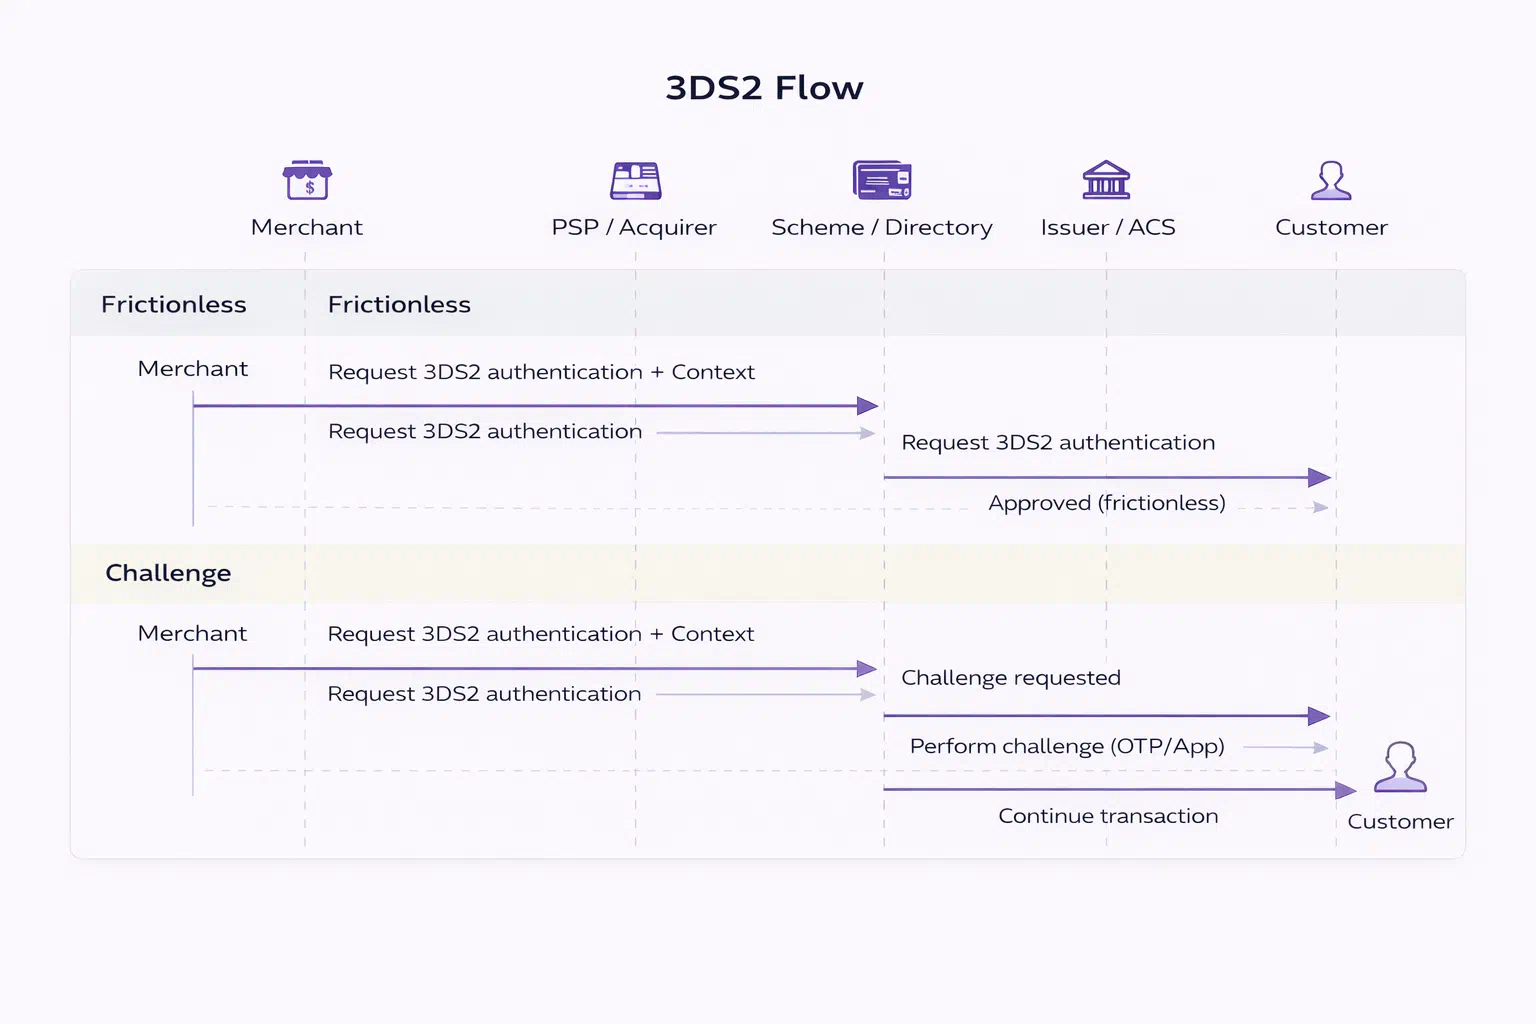
Код:
3DS2 flow (упрощенно)
Merchant -> PSP/Acquirer -> Scheme/Directory -> Issuer/ACS
Вариант A: Frictionless
1) Мерчант запрашивает 3DS2 с контекстом
2) Эмитент оценивает риск и отвечает "approved frictionless"
3) Пользователь ничего не вводит
Вариант B: Challenge
1) Мерчант запрашивает 3DS2 с контекстом
2) Эмитент говорит "нужен challenge"
3) Пользователь подтверждает (OTP/app)
4) Транзакция продолжаетсяПовторы оплаты должны быть отдельной политикой. Иначе вы либо начнете банить людей с плохой сетью, либо пропустите рискованные сценарии с множественными попытками.
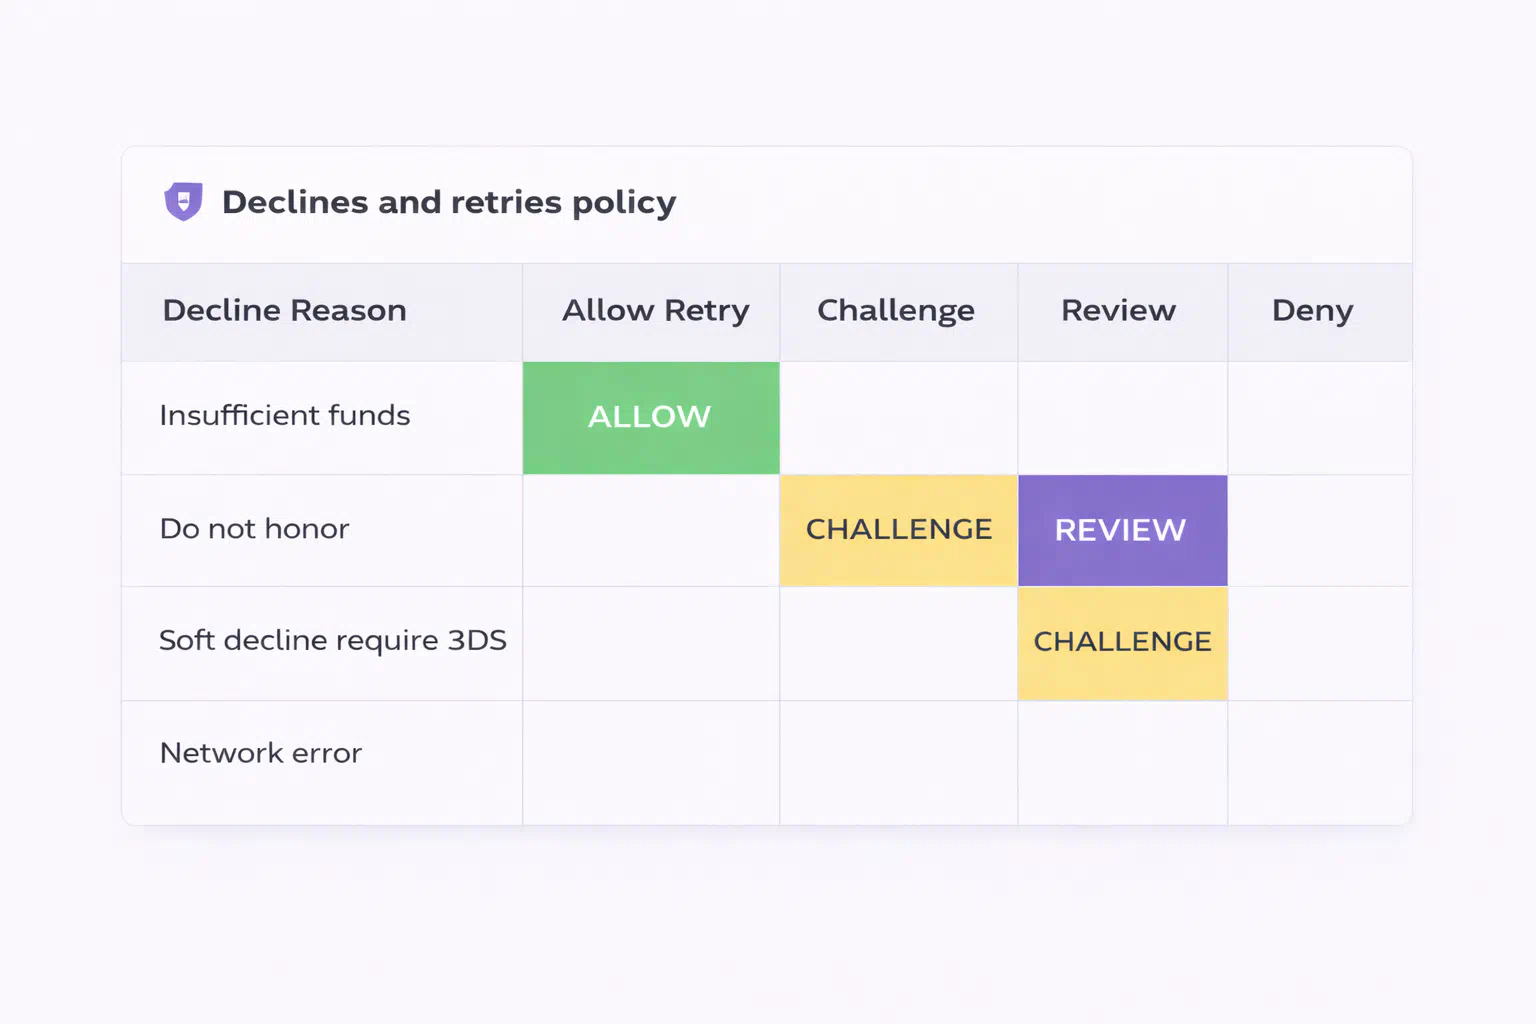 Важный момент: причины отказов нужно логировать и анализировать в разрезе эмитента, страны, метода оплаты. Иначе антифрод начинает "стрелять по площадям".
Код:
Declines and retries (пример)
Сценарий: 3 попытки за 5 минут
Причина отказа: insufficient_funds
Политика: ALLOW retries (лимит), без эскалации риска
Сценарий: 5 попыток за 3 минуты
Причина отказа: do_not_honor / generic_decline
Политика: CHALLENGE или REVIEW (в зависимости от суммы и сегмента)
Сценарий: смена 3 разных инструментов за 2 минуты
Политика: REVIEW или DENY для высокорисковых товаров
Сценарий: soft_decline requiring 3DS
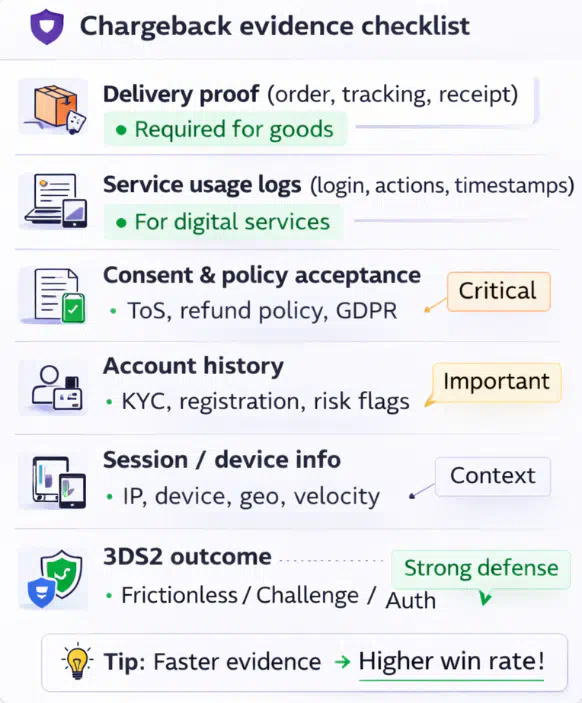
Политика: запросить 3DS2, не делать deny сразуЧарджбек это процесс, который можно выигрывать или снижать ущерб, если правильно собирать evidence.
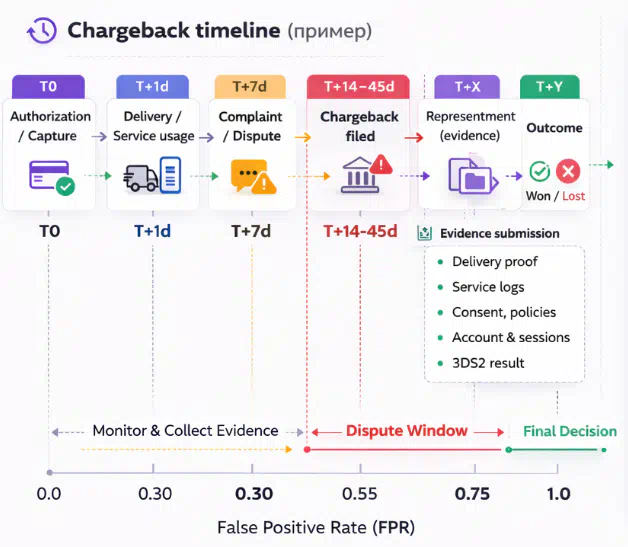
Код:
Chargeback timeline (пример)
T0: Payment authorized/captured
T+1d: Delivery / service usage logs
T+7d: Customer complaint or dispute opened
T+14-45d: Chargeback filed via issuer
T+X: Representment (merchant evidence)
T+Y: Outcome (won/lost)
Evidence checklist (что обычно помогает)
- подтверждение доставки или получения (если товар)
- логи использования сервиса (если digital)
- согласие с условиями и политиками
- история аккаунта и сессий
- 3DS2 outcome (если применялось)ГЛАВА 12. ATO И ЗАЩИТА АККАУНТОВ
Account Takeover часто выглядит "как нормальный пользователь". Поэтому защита строится вокруг сессии и критических действий.
12.1. Почему ATO тяжелее классического платежного фродаAccount Takeover часто выглядит "как нормальный пользователь". Поэтому защита строится вокруг сессии и критических действий.
Потому что злоумышленник действует внутри живого аккаунта, где уже есть история, доверие и привычные признаки. Поэтому важны переходы: смена пароля, смена контактов, добавление адреса, добавление платежа.
12.2. Risk-based step-up на критических точках
Вместо "мучать всех MFA" зрелые системы делают step-up при аномалиях: новое устройство, резкая смена сценария, всплеск попыток, необычная география. Это дает баланс конверсии и безопасности.
12.3. Recovery flows: самый уязвимый участок
Восстановление аккаунта часто слабее, чем логин. Поэтому там обязательно: rate limit, антибот на форму, аккуратные лимиты на изменения профиля и cooldown после смены контактов.
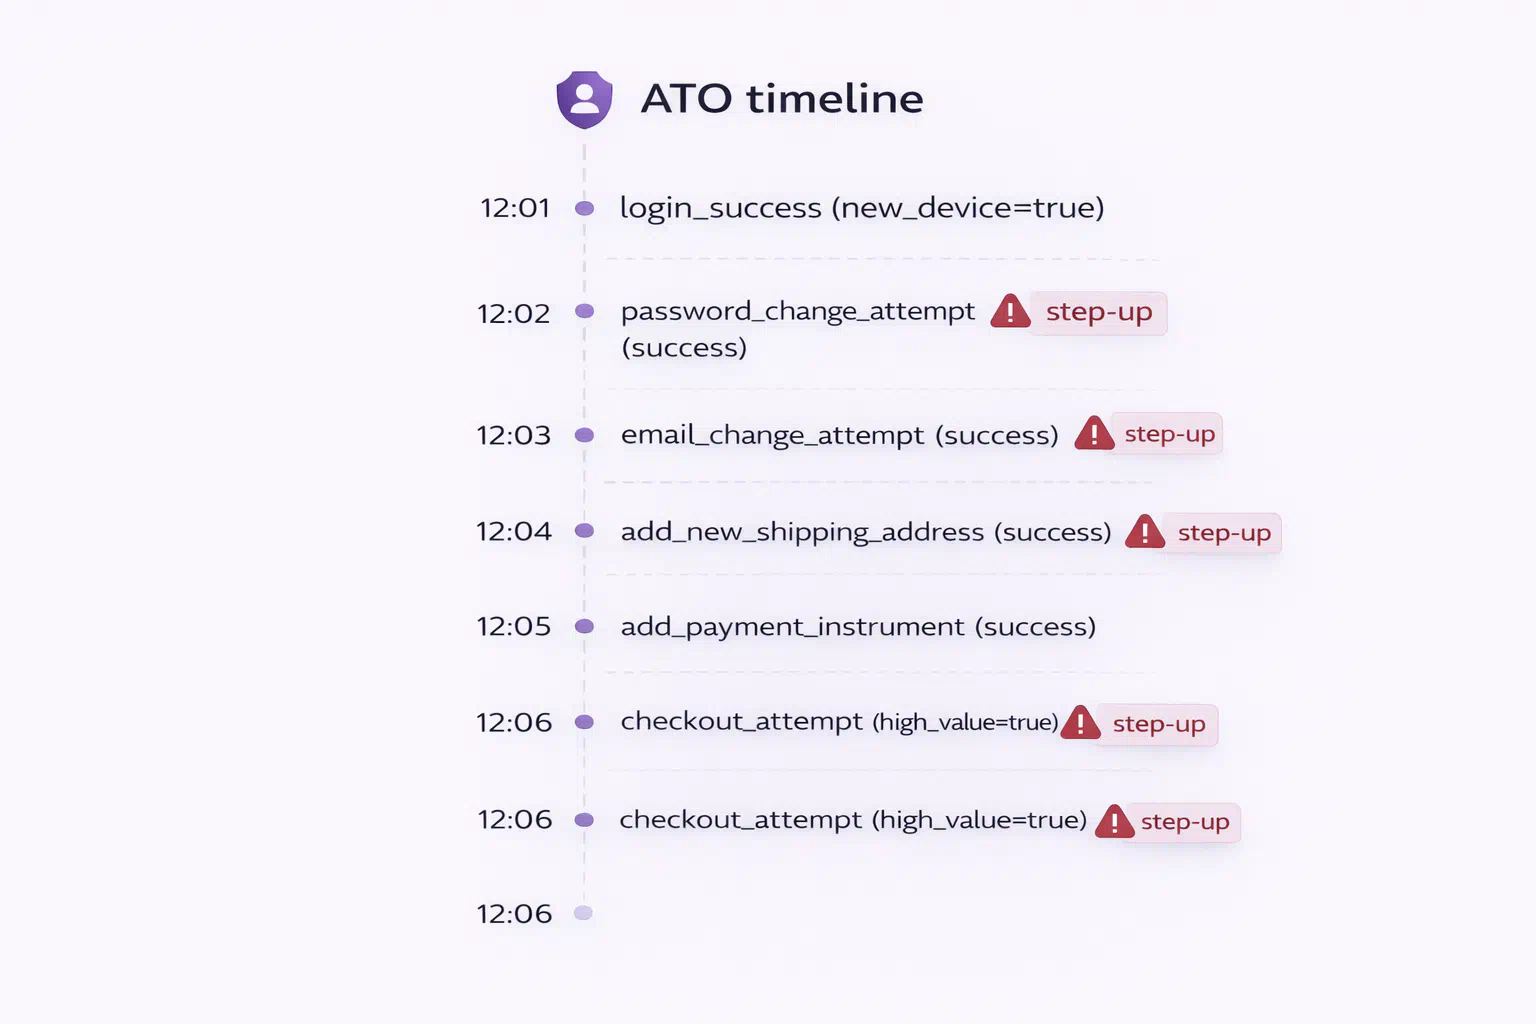
ATO редко выглядит как "одна кнопка". Чаще это цепочка событий, и именно по цепочке антифрод поднимает риск.
Суть: решение принимается не по одному событию, а по траектории. Поэтому anti-ATO это в первую очередь защита критических переходов и recovery flow.
Код:
ATO timeline (пример)
12:01 login_success (new_device=true)
12:02 password_change_attempt (success)
12:03 email_change_attempt (success)
12:04 add_new_shipping_address (success)
12:05 add_payment_instrument (success)
12:06 checkout_attempt (high_value=true)
Политика:
- step-up на смену контактов
- cooldown после смены email/телефона
- review на высокую сумму сразу после recoveryГЛАВА 13. БОТЫ И СКРЕЙПИНГ
Самые массовые атаки приходятся на регистрационные формы, логин, recovery, промо и API. Тут решают edge меры и поведенческие сигналы.
13.1. Edge слой: rate limit, WAF, bot managementСамые массовые атаки приходятся на регистрационные формы, логин, recovery, промо и API. Тут решают edge меры и поведенческие сигналы.
Часть трафика нужно резать на краю, иначе backend просто утонет. Типовые ключи для лимитов: IP/подсеть, account, device, endpoint, token.
13.2. Поведенческий слой: последовательности и тайминги
Даже без сложной биометрии системы анализируют последовательности: слишком ровные тайминги, повторяемые сценарии, аномально высокая доля ошибок. Это помогает отделять автоматизацию от живого трафика без "вечной капчи".
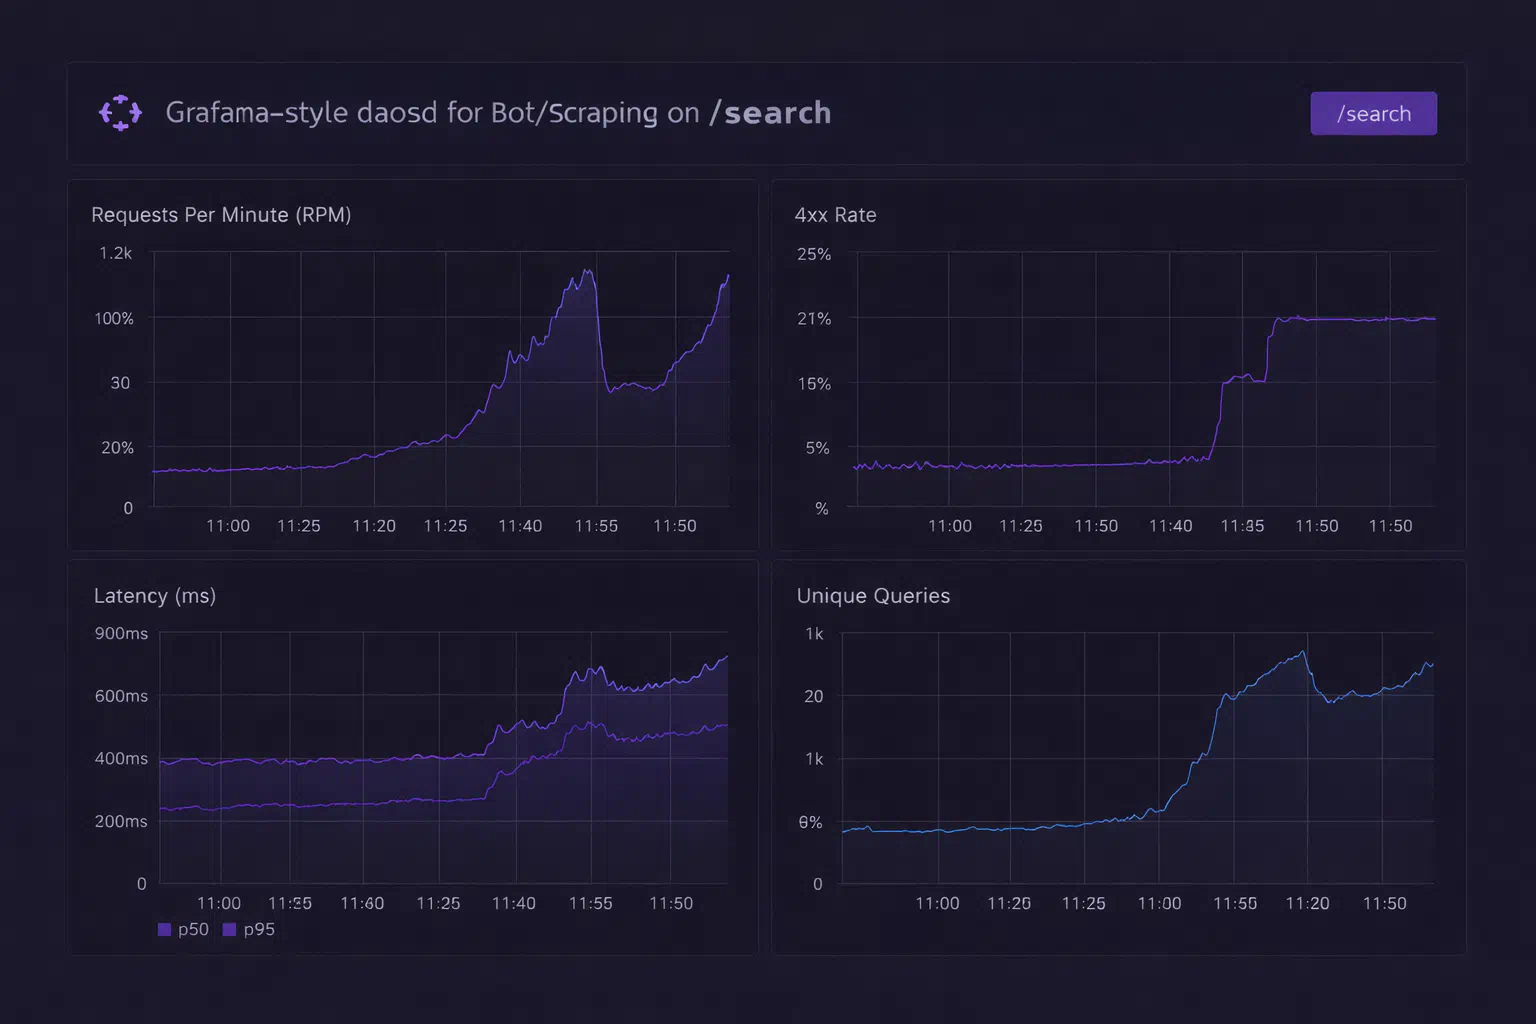
Скрейпинг и автоматизация часто видны не по "магическим отпечаткам", а по профилю нагрузки и ошибкам.
Важно: хорошая защита режет автоматизацию так, чтобы не убить SEO, партнеров и легит интеграции. Поэтому лимиты делают сегментированными и с исключениями по доверенным ключам.
Код:
Traffic profile (пример)
Endpoint: /search
RPM (requests per minute):           30 -> 1200
Unique queries per minute:           20 -> 900
Median response time:               180ms -> 650ms
4xx rate (validation errors):        1% -> 22%
Distinct accounts per device_24h:    1-2 -> 15-40
Защита:
- rate limit per endpoint + per token
- отдельные лимиты на "дорогие" эндпоинты (поиск, оформление)
- step-up на подозрительных профилях
- кеширование и защита бизнес-логики от массовых переборовГЛАВА 14. POST-FRAUD: ВОЗВРАТЫ, ДОСТАВКА, DISPUTE
Антифрод не заканчивается на оплате. Многие паттерны проявляются только после: доставка, возврат, спор.
14.1. Возвраты и abuse: сила сегментацииАнтифрод не заканчивается на оплате. Многие паттерны проявляются только после: доставка, возврат, спор.
Возврат сам по себе не зло. Сигналом становится паттерн, особенно в сегменте товара и на уровне адреса, получателя, аккаунта, устройства. Поэтому строят метрики возвратов и сравнивают с нормой по сегментам.
14.2. Доставка как источник сильных исходов
Доставка дает то, чего нет в момент оплаты: подтверждения, исключения, переадресации, "не смогли вручить". Эти исходы улучшают разметку и снижают стоимость ошибок.
14.3. Representment: почему логи важны
Если бизнес спорит по чарджбекам, нужны доказательства: история заказа, подтверждение доставки, согласия, и связка сессии. Даже когда спор не выигран, данные повышают качество меток и моделей.
Многие компании вводят отдельный риск-скоринг для возвратов и споров. Он работает иначе, чем платежный скоринг: тут важнее история и повторяемость паттернов.
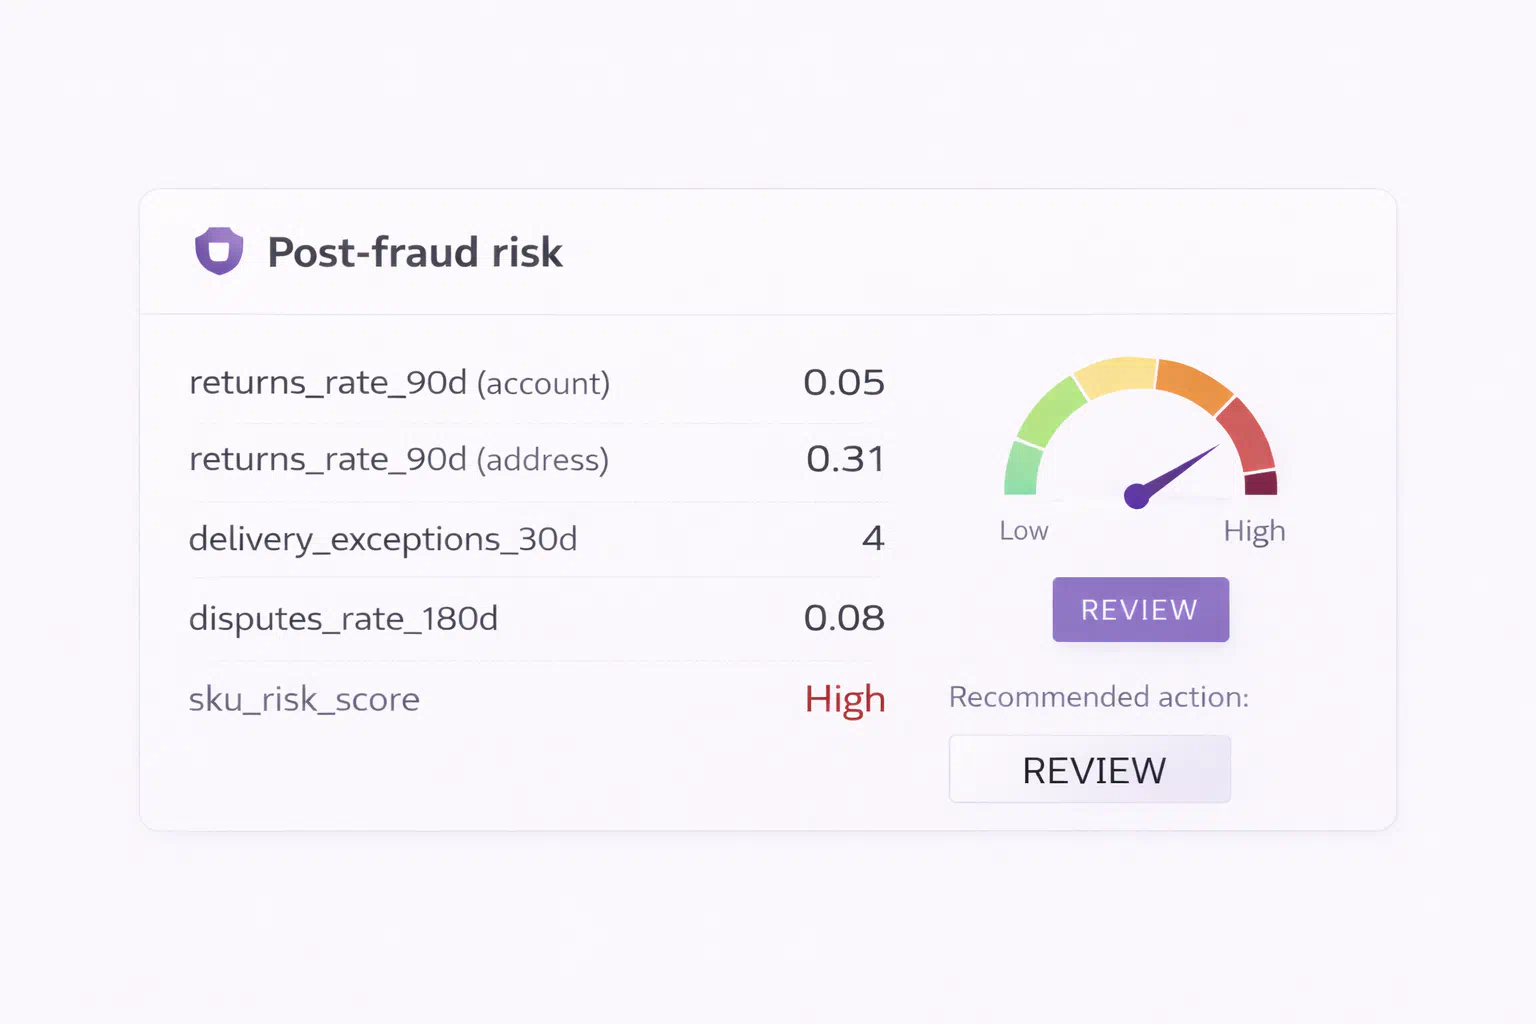 Смысл post-fraud слоя: снижать ущерб от "последующих" схем и одновременно улучшать качество разметки (labels) для ML. Поэтому доставка и возвраты считаются не "логистикой", а частью антифрод конвейера.
Код:
Post-fraud features (пример)
returns_rate_90d (account):            0.05
returns_rate_90d (shipping_address):   0.31
delivery_exceptions_30d:               4
disputes_rate_180d:                    0.08
sku_risk_score:                        high
Политика:
- для "высокого риска возврата" включать review на возврат
- для "высокого риска доставки" вводить дополнительные подтверждения полученияГЛАВА 15. MANUAL REVIEW И МЕТРИКИ
Ручная проверка это не замена ML, а источник разметки и контроль серой зоны. Но без правильной панели это превращается в черную дыру.
15.1. Что должно быть в карточке кейсаРучная проверка это не замена ML, а источник разметки и контроль серой зоны. Но без правильной панели это превращается в черную дыру.
Хорошая карточка кейса собирает evidence в одном месте:
- таймлайн событий
- сработавшие правила и score модели
- контекст платежа и 3DS outcome
- история заказов, возвратов, споров
- граф-контекст (связанные сущности)
- решение и reason codes
- Fraud loss и сегментация по товарам и каналам
- Chargeback rate и стоимость
- False positives и потери конверсии
- Review rate и время обработки
- Approval rate и влияние step-up на оплату
Результаты review и пост-исходы должны превращаться в данные: обновление правил, порогов, фич и переобучение модели. Без этого антифрод застывает и проигрывает эволюции атак.
Ниже пример того, как обычно выглядит карточка кейса. Смысл: дать аналитику "один экран" вместо десятка вкладок.
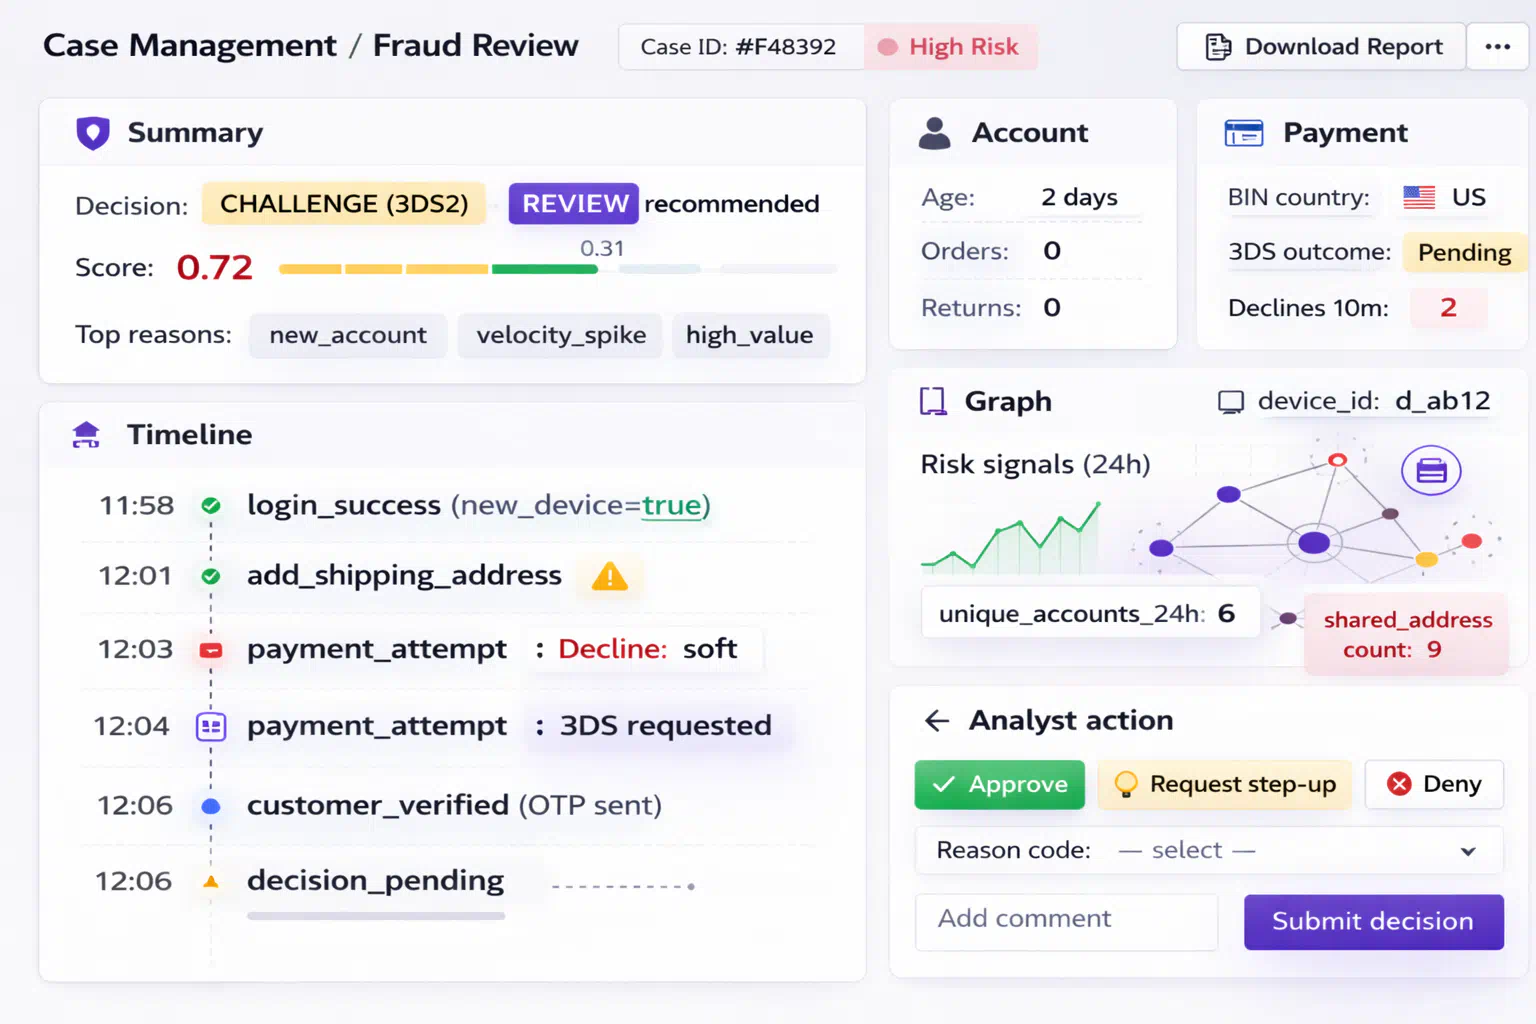
Код:
Case card (пример)
[Summary]
Decision: CHALLENGE (3DS2) / REVIEW recommended
Score: 0.72 (calibrated risk 0.31)
Top reasons: new_account, velocity_spike, high_value
[Timeline]
11:58 login_success (new_device=true)
12:01 add_shipping_address
12:03 payment_attempt (decline: soft)
12:04 payment_attempt (3DS requested)
[Account]
Age: 2 days
Orders: 0
Returns: 0
[Payment]
BIN country: US
3DS outcome: pending
Declines_10m: 2
[Graph]
device_id: d_ab12
unique_accounts_24h: 6
shared_address_count: 9
[Analyst action]
Approve / Request step-up / Deny
Reason code: ...Если антифрод не измеряется, он превращается в хаос. Ниже псевдо-скрин базового набора KPI, который обычно смотрят ежедневно.
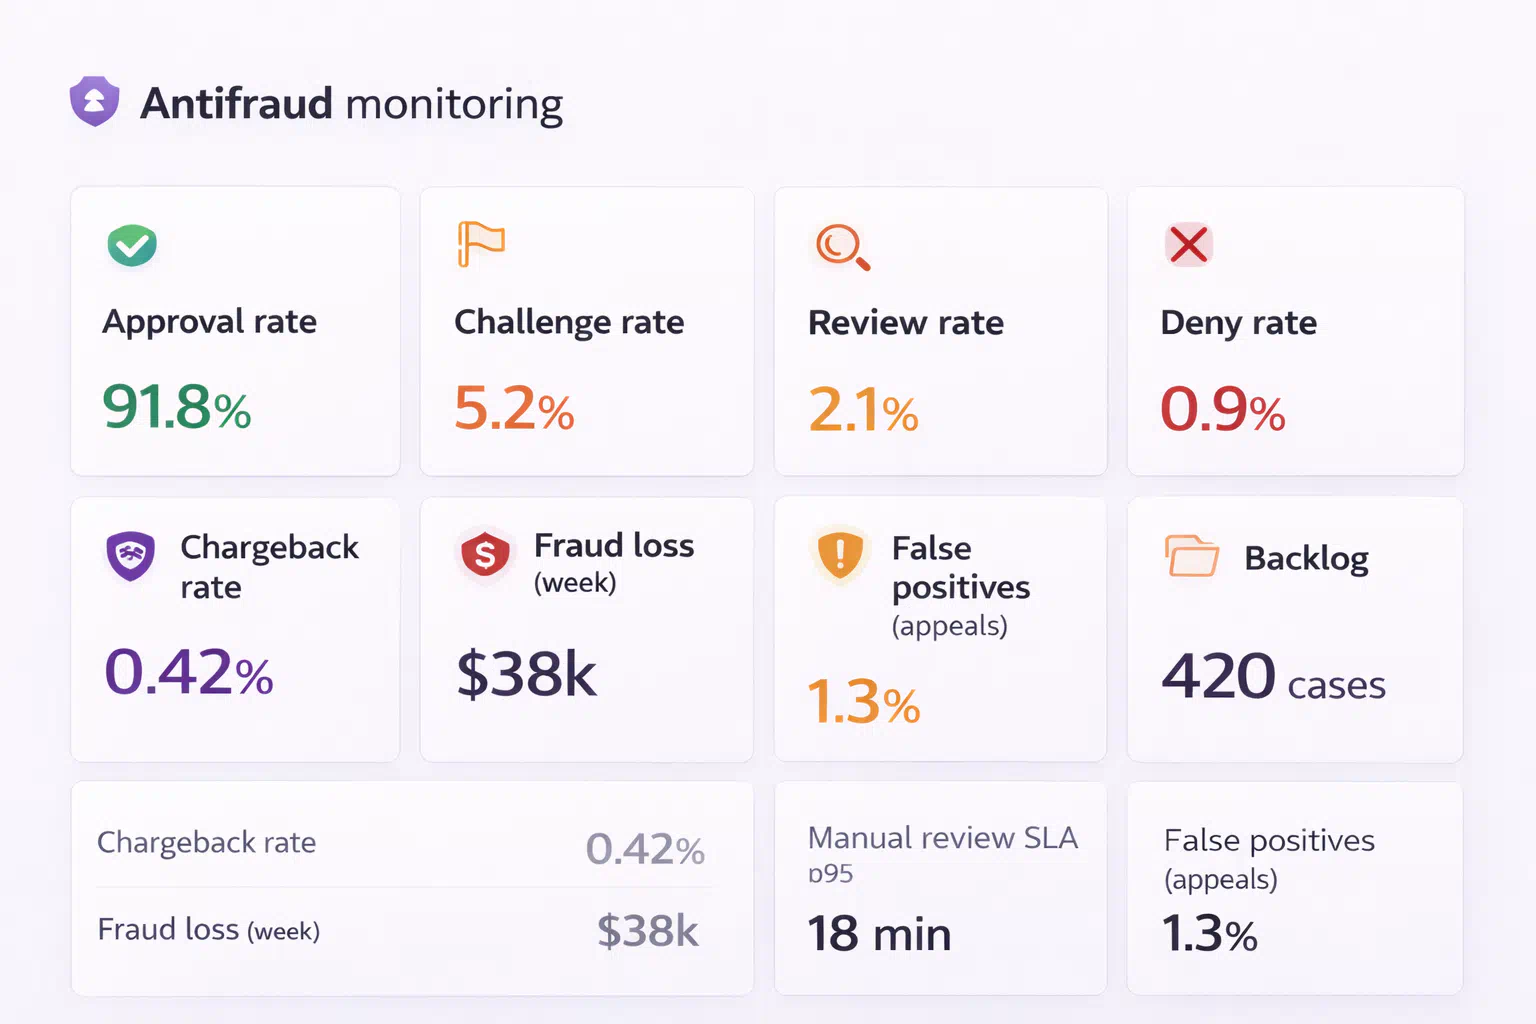
Код:
KPI dashboard (пример)
Approval rate:            91.8%
Challenge rate:            5.2%
Review rate:               2.1%
Deny rate:                 0.9%
Chargeback rate:           0.42%
Fraud loss (week):         $38k
False positives (appeals): 1.3%
Manual review SLA (p95):   18 min
Backlog: 420 casesГЛАВА 16. КОМПЛАЕНС И ПРИВАТНОСТЬ
Чем сильнее антифрод, тем больше данных он трогает. Значит нужны минимизация, сроки хранения и аудит решений.
16.1. Retention и минимизацияЧем сильнее антифрод, тем больше данных он трогает. Значит нужны минимизация, сроки хранения и аудит решений.
Хорошая практика: хранить только необходимое, разделять raw и агрегаты, фиксировать сроки хранения, доступы и аудит. Это снижает риск утечек и упрощает соответствие требованиям.
16.2. Explainability: почему заблокировали
Система должна уметь объяснять решения внутри компании: reason codes, логи, процедура апелляции. Это важно и для поддержки, и для партнеров, и для расследований.
Комплаенс в антифроде чаще всего сводится к простым вопросам: что храним, сколько храним, кто имеет доступ, как аудитим.
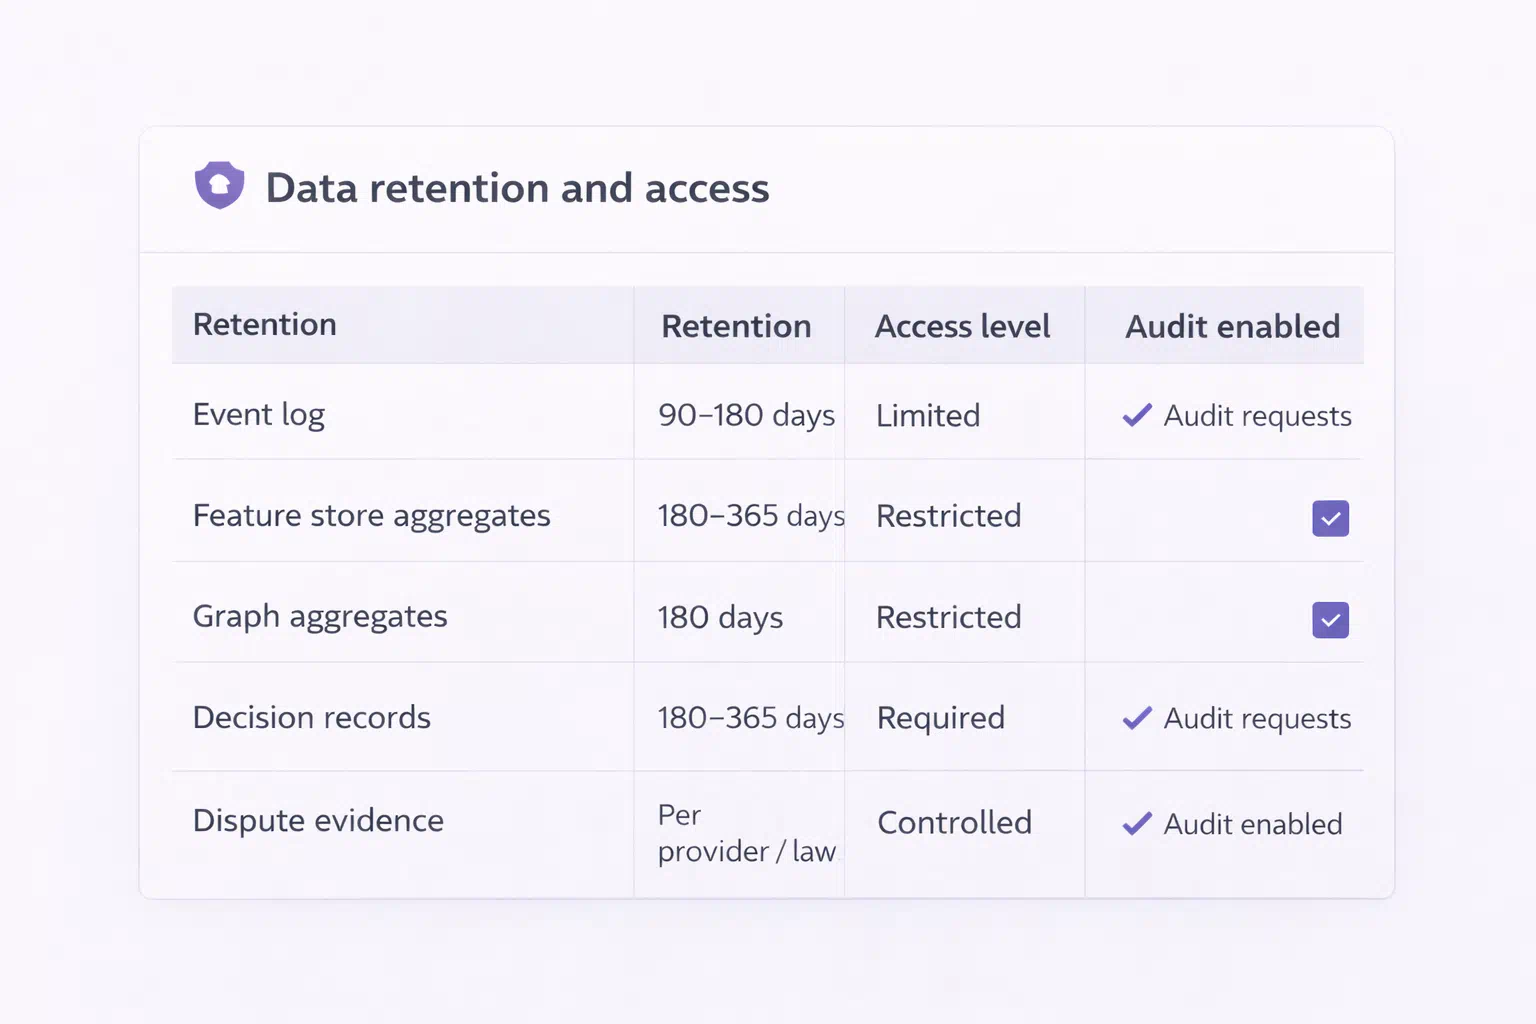 Даже простая таблица retention резко повышает качество работы команды: меньше лишних данных, меньше хаоса, проще аудит и расследования.
Код:
Retention table (пример)
События (event log):          90-180 дней, доступ ограничен, аудит запросов
Агрегаты (feature store):     180-365 дней, без raw данных где возможно
Граф-агрегаты:                180 дней, только агрегаты и связи по id
Решения (decision records):   180-365 дней, обязательны для разборов и споров
Evidence по спорам: по требованиям провайдера/закона, с контролем доступаИНСТРУМЕНТАРИЙ И ЗАКЛЮЧЕНИЕ
Хороший антифрод это конвейер: данные -> решения -> исходы -> улучшения. Чем быстрее цикл обратной связи, тем устойчивее система.
Чек-лист (must have) для анализа AntiFraud:Хороший антифрод это конвейер: данные -> решения -> исходы -> улучшения. Чем быстрее цикл обратной связи, тем устойчивее система.
- Метрики: fraud loss, chargeback rate, false positives, review rate, approval rate
- Логи: event timeline, decline reasons, 3DS outcomes, delivery outcomes
- Оценка: backtest, shadow mode, canary rollout, kill switch
- Данные: feature store, граф-агрегаты, нормализация сущностей
Изучайте матчасть, следите за обновлениями платежных протоколов и аналитики. В этой сфере выигрывает тот, кто быстрее учится на исходах.
Удачи в работе и спасибо за внимание!
Удачи в работе и спасибо за внимание!
Подсматриваешь? 
антифрод anti-fraud fraud detection обход антифрода bypass anti-fraud кибербезопасность анонимность в сети anonymity privacy opsec browser fingerprinting фингерпринт цифровой отпечаток canvas fingerprint webgl report webrtc leak audio fingerprinting user-agent spoofing подмена железа уникализация устройства антидетект браузер antidetect browser dolphin anty adspower incogniton multilogin gologin octo browser linken sphere undetected chromedriver selenium puppeteer automation bas zennoposter автоматизация мобильные фермы mobile farm android emulator memu nox bluestacks root jailbreak magisk proxy прокси socks5 residential proxy резидентские прокси мобильные прокси mobile proxies lte proxy rotating proxy vpn ssh tunnel dns leak webrtc disable p0f os fingerprinting deep packet inspection dpi мультиаккаунтинг multi-accounting multiacc ферма аккаунтов фарминг farming арбитраж трафика affiliate marketing cpa facebook ads google ads tiktok ads крипта crypto airdrop retrodrop whitelist coinlist token sale e-commerce amazon ebay etsy stripe paypal refund рефаунд ******* ******* cc logs логи cookies куки прогрев аккаунтов cookie stuffing bonus hunting бонусхантинг абуз abuse burp suite wireshark charles proxy fiddler proxifier vmess vless shadowsocks wireguard openvpn vps vds rdp dedicated server дедик купить дедик bulletproof hosting абузоустойчивый сервер fast flux botnet ботнет socks4 http proxy ipv4 ipv6 shared proxy private proxy rotating ip backconnect proxy 911 s5 luxsocks faceless 922proxy piaproxy iproyal smartproxy bright data oxylabs netnut soax asocks kyc bypass вериф верификация verification identity verification sumsub veriff idnow onfido jumio liveness check биометрия selfie verification отрисовка документов psd template passport scan dl scan utility bill bank statement drawing docs скупка аккаунтов buy accounts sell accounts marketplace shop store авторег саморег брут brute checker чекер валид невалид private keeper silverbullet openbullet storm one crack кряк слив схема мануал guide tutorial article статья обучение mentor наставник отработка логов stealer redline raccoon vidar azorult lumma stealer formgrabber кейлогер keylogger rat remote access trojan hvnc hidden vnc cookie editor editthiscookie netscape format json format converter session id token grabber discord token telegram session tdata session json telethon pyrogram aiogram парсер parser scraper data mining osint maltego shodan census recon intelligence gathering social engineering социальная инженерия фишинг phishing scama мамонт скам fake site clone site web cloner termux kali linux parrot os pentesting penetration testing уязвимость exploit zero day cve bug bounty xss sql injection csrf rce ddos dos attack botting traffic generation накрутка поведенческие факторы seo promotion black hat grey hat white hat hacking хакинг взлом защита информации информационная безопасность information security infosec devops sysadmin network admin backend frontend fullstack python golang nodejs javascript php c++ c# java rust swift kotlin mobile dev app dev web dev
антифрод anti-fraud fraud detection обход антифрода bypass anti-fraud кибербезопасность анонимность в сети anonymity privacy opsec browser fingerprinting фингерпринт цифровой отпечаток canvas fingerprint webgl report webrtc leak audio fingerprinting user-agent spoofing подмена железа уникализация устройства антидетект браузер antidetect browser dolphin anty adspower incogniton multilogin gologin octo browser linken sphere undetected chromedriver selenium puppeteer automation bas zennoposter автоматизация мобильные фермы mobile farm android emulator memu nox bluestacks root jailbreak magisk proxy прокси socks5 residential proxy резидентские прокси мобильные прокси mobile proxies lte proxy rotating proxy vpn ssh tunnel dns leak webrtc disable p0f os fingerprinting deep packet inspection dpi мультиаккаунтинг multi-accounting multiacc ферма аккаунтов фарминг farming арбитраж трафика affiliate marketing cpa facebook ads google ads tiktok ads крипта crypto airdrop retrodrop whitelist coinlist token sale e-commerce amazon ebay etsy stripe paypal refund рефаунд ******* ******* cc logs логи cookies куки прогрев аккаунтов cookie stuffing bonus hunting бонусхантинг абуз abuse burp suite wireshark charles proxy fiddler proxifier vmess vless shadowsocks wireguard openvpn vps vds rdp dedicated server дедик купить дедик bulletproof hosting абузоустойчивый сервер fast flux botnet ботнет socks4 http proxy ipv4 ipv6 shared proxy private proxy rotating ip backconnect proxy 911 s5 luxsocks faceless 922proxy piaproxy iproyal smartproxy bright data oxylabs netnut soax asocks kyc bypass вериф верификация verification identity verification sumsub veriff idnow onfido jumio liveness check биометрия selfie verification отрисовка документов psd template passport scan dl scan utility bill bank statement drawing docs скупка аккаунтов buy accounts sell accounts marketplace shop store авторег саморег брут brute checker чекер валид невалид private keeper silverbullet openbullet storm one crack кряк слив схема мануал guide tutorial article статья обучение mentor наставник отработка логов stealer redline raccoon vidar azorult lumma stealer formgrabber кейлогер keylogger rat remote access trojan hvnc hidden vnc cookie editor editthiscookie netscape format json format converter session id token grabber discord token telegram session tdata session json telethon pyrogram aiogram парсер parser scraper data mining osint maltego shodan census recon intelligence gathering social engineering социальная инженерия фишинг phishing scama мамонт скам fake site clone site web cloner termux kali linux parrot os pentesting penetration testing уязвимость exploit zero day cve bug bounty xss sql injection csrf rce ddos dos attack botting traffic generation накрутка поведенческие факторы seo promotion black hat grey hat white hat hacking хакинг взлом защита информации информационная безопасность information security infosec devops sysadmin network admin backend frontend fullstack python golang nodejs javascript php c++ c# java rust swift kotlin mobile dev app dev web dev
